脅威動向 / THREATS / NATION-STATE / CHROME
中国系UTA0560がNGOを標的に、ChromeゼロデイとWindowsカーネルの脆弱性を連鎖させバックドア「GRIMWEDGE」を配布 — Volexityが報告
Volexityは2026年9月9日に公開した分析で、中国に関連する脅威アクターUTA0560が2026年9月1日、非政府組織(NGO)の関係者を狙い、Chromeのゼロデイを含む脆弱性の連鎖でJScriptバックドア「GRIMWEDGE」を配布したと報告した。同じ日には別の中国系アクターJungleBambooも同じ攻撃チェーンを使い、偽のGemini拡張機能「LONGTALE」でブラウザ上の認証情報を窃取していた。
要点
- セキュリティ企業Volexityは2026年9月9日、中国に関連する2つの脅威アクターが同じChromeの脆弱性チェーンを別々の標的に使い、それぞれ別のマルウェアを配布したとする分析を公開した。同社のネットワーク監視サービスは、2026年9月1日にNGO関係者へ送られたスピアフィッシングを検知した。
- 攻撃チェーンは3つの脆弱性を連鎖させる。ChromeのV8エンジンに存在する型混乱(CVE-2026-85046)、V8サンドボックスを脱出する欠陥(CVE-2026-87491)、そしてWindowsカーネルの権限昇格(CVE-2026-85880)だ。
- 脆弱性の1つは、修正コードがChromiumのソースに入っていたものの、攻撃当時のChrome安定版には未反映だった。既知でありながら修正が利用者に届いていない「パッチギャップ」の状態で、Chrome利用者にとってはゼロデイとして機能した。
- UTA0560は**JScriptバックドア「GRIMWEDGE」を配布した。同じチェーンを使ったJungleBambooは、ローダー「SUPERSTOMP」でGoogle Geminiを装うChrome拡張機能「LONGTALE」**を導入し、キー入力やCookie、スクリーンショットを窃取していた。
何が起きたのか
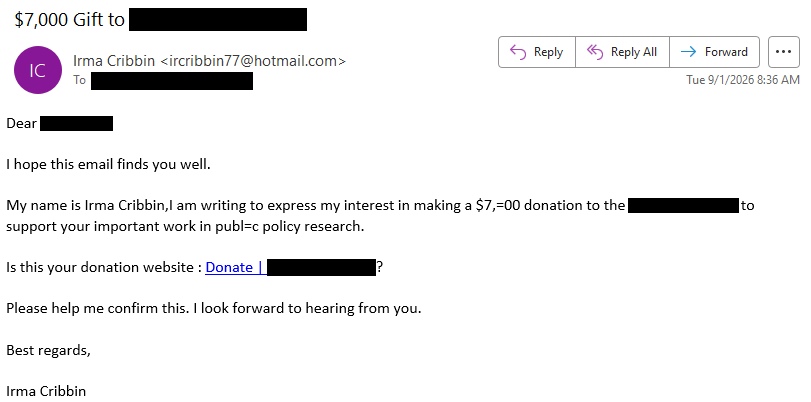
Volexityは2026年9月9日に公開した分析で、中国に関連する脅威アクターUTA0560が2026年9月1日、複数のNGO(非政府組織)の関係者を狙ってスピアフィッシングメールを送信したと報告した。Volexityのネットワーク監視サービス(NSM)がこのメールを検知している。
メール本文のリンクは、米国の大学が運営するウェブサイトの反射型クロスサイトスクリプティング(XSS)脆弱性を悪用していた。リンクをクリックした利用者は攻撃者が用意したサーバーへ転送され、多段階のエクスプロイトチェーンへ導かれる。利用者から見える変化は、標的組織の寄付フォームを模した画像が表示されるだけだという。この画像は、ブラウザがエクスプロイトを実行している間に利用者の注意をそらすための偽装で、Volexityは2026年3月にもUTA0560が同じ寄付フォームを狙った手口を使っていたと説明している。
Volexityは同じチェーンを、JungleBamboo(別名 APT31、Violet Typhoon、TA412)として追跡する別の中国系アクターも使用していたことを確認した。JungleBambooは異なる標的に対して、異なるインフラと異なるマルウェアで攻撃していた。両者が使ったエクスプロイトのシェルコードはバイト単位で同一だったという。
この脆弱性チェーンを使った活動は、同じ2026年9月9日にProofpointも**「BlueMoon」**という名称で報告している。Volexityは、Proofpointと協力して両社の顧客の保護にあたったと述べている。
パッチギャップ — 「修正済みなのに未修正」の期間
今回の攻撃で最初に悪用されたCVE-2026-85046は、ChromeがJavaScriptを実行するV8エンジンの型混乱(Type confusion)脆弱性だ。プログラムがデータの型を誤って扱い、メモリ破壊につながる種類の欠陥である。
この脆弱性は2026年8月4日に研究者からChromiumプロジェクトへ報告され、修正コードはその後Chromiumのソースコードに入った。しかしVolexityによれば、攻撃が行われた時点で、その修正は公開済みのGoogle Chromeには反映されていなかった。
Chromiumのソースには修正が存在するため、ソースコードの水準では「既知の脆弱性(N-day)」である。一方、Chromeの利用者から見ると修正版が提供されていないため、実際にはゼロデイと同じ状態だった。Volexityはこの状態を「パッチギャップ」と呼び、修正が公開されてから安定版として配信されるまでの時間差が攻撃者に利用されたと説明している。
攻撃チェーンの構造
Volexityが報告したチェーンは次の順序で動作する。
- Chrome V8の型混乱(CVE-2026-85046) — V8サンドボックス内で任意の読み書きを可能にする。
- V8サンドボックスの脱出(CVE-2026-87491) — WebAssemblyの別の欠陥を組み合わせ、V8サンドボックスを脱出する。
- Windowsカーネルの権限昇格(CVE-2026-85880) — サンドボックス化されたレンダラープロセスを脱出し、Chromeのブラウザープロセスへコードを注入する。Volexityによれば、この脆弱性はWindowsの関数「RtlpCreateServerAcl」に存在する未報告の欠陥だった。
Volexityは、権限昇格の段階が実行される条件も明らかにしている。プロセスがすでに昇格していない場合に限られ、かつWindowsのビルドが**Windows 10(1809から22H2)、Windows Server 2022、Windows 11(21H2)**のいずれかに該当する場合だけ実行される。ビルド番号22000より新しい環境は対象外とされていた。
エクスプロイトは、Chromeのブラウザープロセスに入り込んだ後、WindowsのAPI「CreateProcessA」を呼び出して、C2サーバーから次の段階のローダーをダウンロードして実行する。UTA0560の場合、実行されたコマンドはcmd.exe経由でcurlを使い、msgbox.exeを取得して実行するものだった。
UTA0560のペイロード — GRIMWEDGE
UTA0560の感染チェーンは、次の段階を経てJScriptバックドアGRIMWEDGEに到達する。
- msgbox.exe(ドロッパー) — 2026年8月31日、つまりフィッシングメールが届いた日の前日にコンパイルされていた。正規のWindows実行ファイルと、サイドローディングに使う悪性DLL(wsc.dll)の2つを自身のリソースから取り出す。UTA0560は9月2日にwsc.dllを更新した版へ差し替えている。
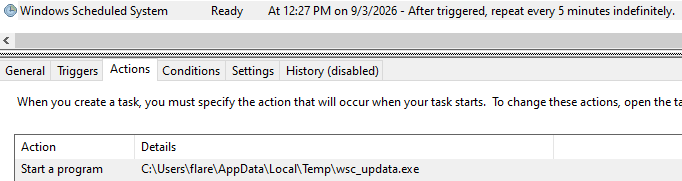
- wsc.dll(ローダー) — 正規の実行ファイルからサイドローディングされて動作する。永続化のために「Windows Scheduled System」という名前のスケジュールタスクを作成し、5分ごとにサイドローディングの処理を繰り返す。C2サーバーへは
https://cloud[.]shinewrist[.]net/<識別子>/%COMPUTERNAME%.txtのように、端末のホスト名を含むURLでビーコンを送る。Volexityは、この方式によって攻撃者が端末ごとに個別のペイロードを配信できると指摘している。ペイロードを受け取ると、%TEMP%\Temp.txtに書き出し、msiexec /iで実行する。 - Temp.txt(MSIファイル) — 408KBのWindowsインストーラーパッケージで、Advanced Installer 14.5.2で作成されていた。MSIのカスタムアクションに含まれる難読化されたJScriptがHTTPクライアントを作り、
https://ocr[.]opusaccel[.]topへ端末のドメイン名、ユーザー名、直前のコマンド出力をタブ区切りでPOSTし続ける。C2からの応答はJScriptのコードとして評価される。 - GRIMWEDGE — 評価されたJScriptが、msiexec.exeのプロセス内でメモリ上に展開するバックドアだ。Volexityによれば250行未満のコードで、10のコマンドを備える。システム情報の収集、ディレクトリ一覧の取得、ディレクトリ作成、ファイル削除、プロセス一覧の取得、プロセスの停止、ファイルの読み出し(最大5MB)、コマンドの実行(ウィンドウ非表示)、ファイルのアップロード(分割での受信)、アップロードの確定の10種類である。
VolexityはGRIMWEDGEについて、永続化や横展開、ファイル読み出しとアップロード以外の自動的な外部送信の仕組みを持たないと説明している。バックドアは侵害した端末の調査、関心のあるファイルの取得、追加ツールの導入のための足がかりとして機能する。
JungleBambooのペイロード — SUPERSTOMPとLONGTALE
JungleBambooも同じ脆弱性チェーンを使ってChromeのプロセスへコードを注入したが、その後のペイロードはUTA0560とまったく異なる。JungleBambooが導入したのは、SUPERSTOMPというローダーと、LONGTALEというChrome拡張機能だ。
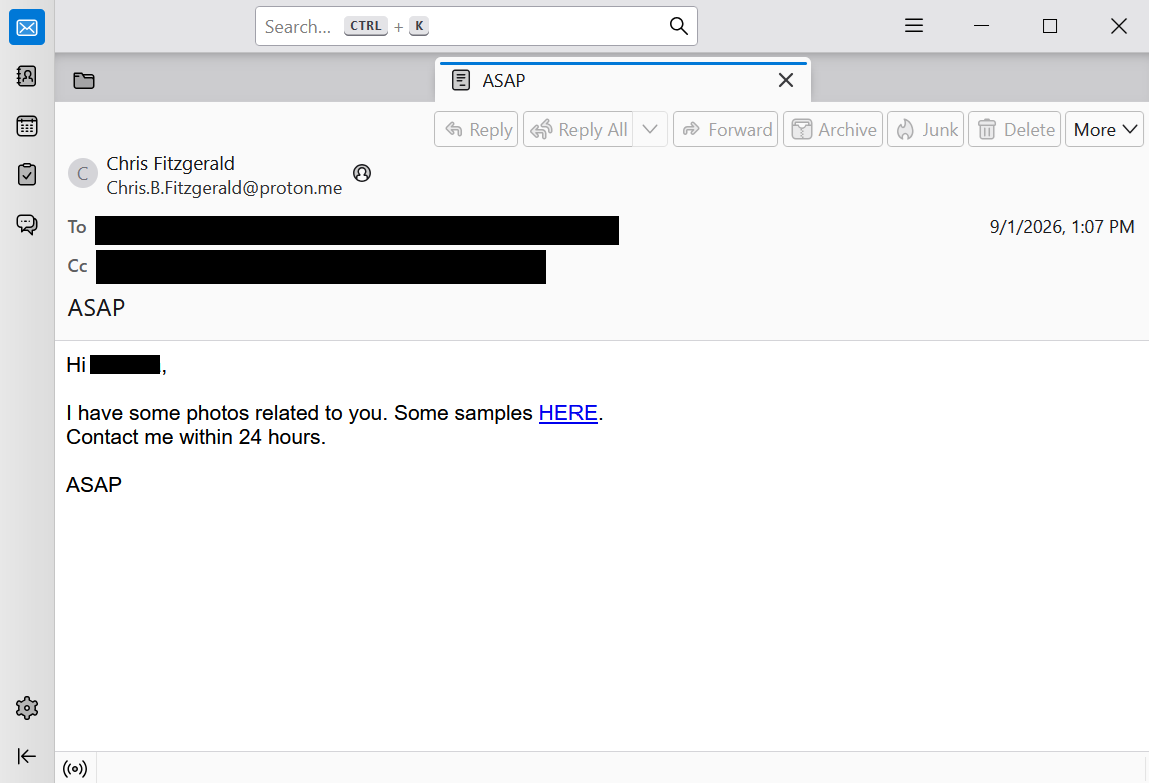
JungleBambooは2026年9月1日、Volexityの顧客1社の業務用と私用の両方のメールアドレスへ、一見すると一般的なスパムのようなメールを送っていた。Volexityは、業務用と私用のアドレスへ同時に送る手口は大量スパムでは珍しく、諜報目的のアクターが標的の反応率を高めるために使う手法だと説明している。JungleBambooは9月2日にも、より標的に合わせた内容のメールを別の顧客へ送っていたとVolexityは確認している。
SUPERSTOMPはChrome拡張機能を無断でインストールするためのローダーで、Chromeの設定ファイル「Secure Preferences」を改ざんする。Volexityによれば、Chromiumは2025年11月に設定項目ごとの_encrypted_hashを、2026年6月には設定全体を検証するsuper_encrypted_hashを追加して、この手口への対策を強化してきた。SUPERSTOMPは、既存の設定ファイルを複製したうえで追加された検証用のハッシュ項目を削除し、悪性拡張機能を加え、旧来方式のHMACを再生成してsuper_macを計算し直す。
Volexityは、Chromeが旧来方式のMACへのフォールバックを既定で許可しているため、この偽装が成立すると説明している。Chromeは改ざんされた状態を「移行が必要なプロファイル」と判断し、新しい方式のハッシュを生成し直す。結果として、悪性拡張機能が新しい検証方式で認証された状態になるという。Volexityによれば、ソースコードからビルドしたChromiumだけがこのフォールバックを無効にしており、2026年9月8日時点のChromeのリリースでは有効なままだった。
LONGTALEは、Google Geminiの拡張機能を装うマルウェアで、拡張機能IDは「ckiknalbeplpcpofpnabcnhjcegckfei」とされている。Volexityが挙げる機能は次のとおりだ。
- キー入力とフォームの記録 — すべてのタブでキー入力、入力欄の値、貼り付けたクリップボードの内容を記録する。機密項目を除外する仕組みはない。
- Cookieとセッションの窃取 — Chrome拡張機能のAPIでCookieを窃取し、localStorageやsessionStorageのトークンも取得する。
- キーワード連動のスクリーンショット — C2から指定されたキーワードをページ内で監視し、一致した場合にJPEG画像を撮影して送信する。
- 一括送信 — キー入力、Cookie、ストレージ、閲覧履歴などを約30秒間隔でC2へ送信する。初回起動時に有効になっている。
- 遠隔操作 — 14のコマンドを受け付ける。Cookieやストレージの取得、スクリーンショットの取得、キーワード一覧の更新、記録の開始と停止、任意のクロスオリジンHTTPリクエストなどが含まれる。
Volexityは、LONGTALEが任意のコードを実行するコマンドを持たない点を指摘し、認証情報の窃取と監視という目的には十分だと攻撃者が判断した可能性を「低い信頼度」で評価している。同社は、悪性のChrome拡張機能は実行ファイルなどの他の形式よりも検知が難しいと述べ、これが拡張機能が選ばれた一因だった可能性を「中程度の信頼度」で評価している。
帰属と評価
VolexityはUTA0560について、2026年3月に観測したキャンペーンと同一のアクターだと高い信頼度で評価している。根拠として、同じ送信元メールアドレスと送信者名が使われていたこと、攻撃インフラのIPアドレス「206[.]166[.]251[.]164」が共有されていたこと、端末ごとにペイロードを配信する手法が3月の手法と類似していることの3点を挙げている。
またVolexityは、この攻撃チェーンが中国国内の複数の利用者に販売または提供された可能性を「低い信頼度」で評価している。複数のアクターがほぼ同時期に別々のマルウェアを使いながら同じチェーンを利用していたためだ。Chromeのパッチギャップが短い期間しか開かなかったことが、攻撃コードを変更せずに再利用する要因になった可能性を「中程度の信頼度」で評価している。
Volexityは結論で、攻撃チェーンの開発者がChromiumのソースコード上のバグ修正を逆解析した可能性を「中程度の信頼度」で、大規模言語モデル(LLM)の普及によりパッチギャップ脆弱性のリスクがさらに高まることを「高い信頼度」で評価している。脆弱性の調査とエクスプロイト開発が速くなるほど、修正が安定版に届くまでの空白期間が攻撃者にとって有利に働くという指摘だ。
修正状況とVolexityの案内
- CVE-2026-85046(Chrome) — Googleは2026年9月3日、デスクトップ向けChrome安定版を152.0.7977.82/.83へ更新し、この脆弱性の修正を配信した。同社は悪用が確認されていると明記し、再起動による更新の適用を案内している。
- CVE-2026-85880(Windowsカーネルの権限昇格) — Volexityは謝辞の中で、Microsoftがこの権限昇格の脆弱性の根本原因を迅速に修正し、攻撃チェーンを使う複数のクラスターの切り分けに協力したと述べている。
- CVE-2026-87491(V8サンドボックスの脱出) — Volexityは、この欠陥についてもChromium側で修正が入っていたと説明している。
VolexityはLONGTALEの拡張機能IDとして「ckiknalbeplpcpofpnabcnhjcegckfei」を公開している。あわせて、一連の攻撃で使われたファイルのハッシュ値やC2のドメインなどの指標(IoC)を公開し、同様の攻撃を受けた可能性がある組織や個人に対して、同社へ連絡するよう呼びかけている。
出典
- Volexity「Mind the (Patch) Gap: Multiple Chinese Threat Actors Chain 0-day Exploits in Chrome & Windows」(2026年9月9日): https://www.volexity.com/blog/2026/09/09/mind-the-patch-gap-multiple-chinese-threat-actors-chain-0-day-exploits-in-chrome-windows/
- Google Chrome Releases「Stable Channel Update for Desktop」(2026年9月3日): https://chromereleases.googleblog.com/2026/09/stable-channel-update-for-desktop_01882797386.html
- Proofpoint「Once in a BlueMoon: Multiple State-Aligned Threat Actors Rapidly Adopt Novel Exploit Kit」(2026年9月9日): https://www.proofpoint.com/us/blog/threat-insight/once-bluemoon-multiple-state-aligned-threat-actors-rapidly-adopt-novel-exploit
この記事は、公開情報と編集部の調査・知見をもとに構成しています。内容は公開時点の情報に基づく解説であり、個別の環境への診断・対応を保証するものではありません。重要な判断では、記事内の出典や各提供元の最新情報もご確認ください。