研究・分析 / RESEARCH / CONFIDENTIAL COMPUTING
研究者チームが物理攻撃「DDRop」を公表 — 約200ドルの装置でIntel TDXとAMD SEV-SNPのメモリ保護を回避、両社は「脅威モデル外」と回答
ベルギー・スイス・英国・米国の研究者による共同チームは2026年9月14日、DDR5メモリへの書き込みを選択的に消す小型装置「DDRop」を公表した。DDRopを装着したサーバーでは、機密計算の仮想マシンが古い暗号文を最新のデータとして読み続けるため、メモリの暗号化では防げない。Intel TDXでは保護された仮想マシンをデバッグモードへ移行させたり、遠隔証明(アテステーション)の測定値を偽装したりできるという。研究者はIntelとAMDに事前に通知して公開し、両社はメモリバスへの物理攻撃は現行製品の脅威モデルの範囲外だと回答している。
要点
- ベルギー(KU Leuven)、スイス(ETH Zurich)、英国(Durham大学)、米国の研究者による共同チームが2026年9月14日、**DDR5メモリへの書き込みを選択的に消す物理攻撃「DDRop」**を公表した。IntelとAMDに事前に通知したうえでの公開で、論文はACM CCS 2026に採録される。
- DDRopは、研究者が200ドル未満で作れるとした小型の装置(インターポーザー)である。Intel TDX、AMD SEV-SNP、Intel Scalable SGXのメモリ保護を回避できる。
- Intel TDXでは、保護された仮想マシンをデバッグモードへ移行させて平文のメモリを読み出すほか、攻撃側が用意した仮想マシンの遠隔証明(アテステーション)の測定値を偽装できるという。
- 原因は、現在のメモリ暗号化が**「機密性」は守るが「鮮度(そのデータが最新かどうか)」を保証しない**ことにある。古い暗号文も正しく復号されるため、書き込みが消えてもプロセッサは気づかない。
- AMDは、物理攻撃はSEV-SNPの文書化された脅威モデルの範囲外としてCVEの採番と緩和策の提供を予定していないと回答した。Intelも通常の脅威モデル外としつつ、遠隔からの悪用は不可能としたうえで物理アクセスの制限などを推奨している。
何が公表されたのか
KU Leuven、ETH Zurich、Durham大学、Googleに所属する研究者9人の共同チームは2026年9月14日、**DDR5メモリを使うサーバーを対象にした物理攻撃「DDRop」**を公表した。論文のタイトルは「DDRop: Active Memory Interposer Attacks on Confidential VMs by Dropping DDR5 Writes」で、ACM CCS 2026に採録される。
研究者は、装置の回路図、基板ファイル、ファームウェアをGitHubで公開している。また、IntelとAMD、およびArmに事前に技術情報と検証用コードを提供したうえで、2026年9月14日にIntelとAMDがセキュリティ文書を公開する形で協調開示(coordinated disclosure)が行われた。
DDRopが狙うのは、クラウド上で「クラウド事業者自身を信用せずにワークロードを実行する」ためのハードウェア機能である**機密計算(confidential computing)**だ。Intel TDXやAMD SEV-SNPは、仮想マシンのメモリを暗号化し、サーバーを管理するハイパーバイザーからも中身を読めなくする。DDRopは、この前提を物理層から崩す。
なぜ成立するのか — 「鮮度」の欠如
DDRopの出発点は、現在のメモリ暗号化がデータの鮮度を保証していないという事実である。
機密計算の仮想マシンでは、メモリの内容はプロセッサが鍵で暗号化する。攻撃者がメモリバスを流れるデータを読み取っても、暗号文しか見えない。しかし、研究者によると、Intel TDX、Intel Scalable SGX、AMD SEV-SNPのメモリ暗号化は「暗号化されているか」は確認できても「そのデータが最新か」は確認できない。古い暗号文を読み出しても、正しく復号されてしまう。
DDRopは、この隙間に対して「読み取り」ではなく「書き込みを消す」という方法で介入する。新しい値が書き込まれなければ、そこには古い値が残り続ける。プロセッサは古い値を最新のデータとして扱う。
さらにDDRopは、ハイパーバイザーが保護されたメモリを移動させるために使うインターフェースを利用する。そのため、被害側の仮想マシンにソフトウェアの脆弱性は必要ない点も特徴である。
仕組み — DDR5バスの「静かなスイッチ」
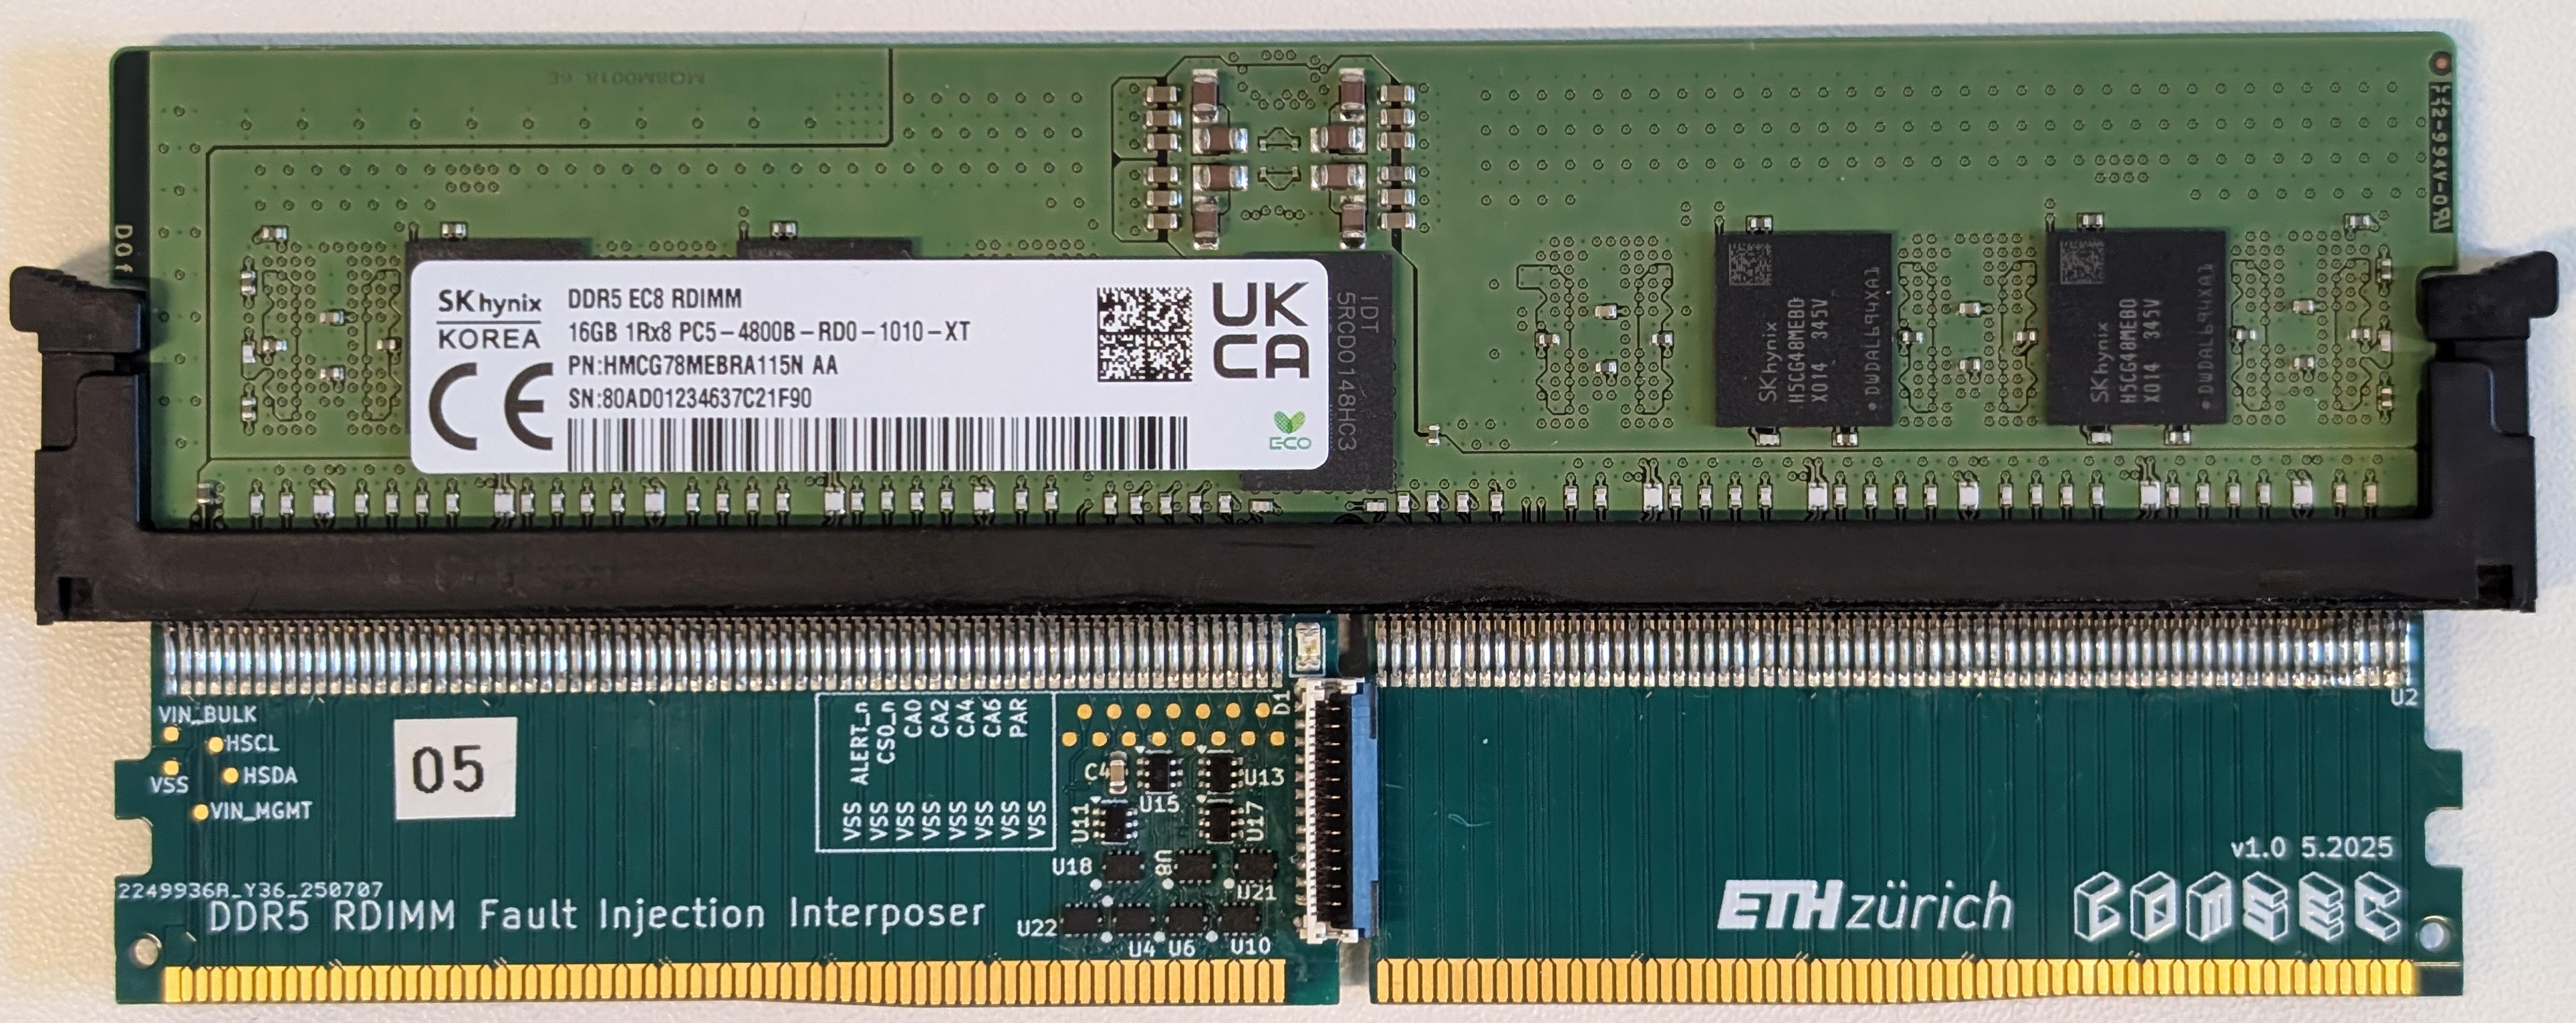
DDR5向けの従来の受動的なインターポーザーは、大掛かりな機材を必要とし、古い実験用機器に合わせてメモリバスを低速化させる必要があった。バスの速度が落ちれば、異常に気づかれやすい。研究者によると、DDRopはアナログスイッチを並べた小型基板で、ネイティブのDDR5速度で動作し、設置も数分で終わる。
DDR5ではコマンドバスが再設計され、以前の攻撃が使ったアドレスエイリアシング(アドレスの重複を作り出す手法)は実用的ではなくなった。DDRopは代わりに、バスのエラー処理に介入する。インターポーザーが意図的にパリティエラーを発生させたうえでアラートを抑止すると、メモリモジュールはそのコマンドを破棄し、プロセッサはコマンドが消えたことを認識しない。
研究者が公開した部品表では、10台作る場合の1台あたりの費用は159ドルで、内訳は基板と部品、制御用のマイコンなどである。研究者は「200ドル未満で作れる」と説明している。
なお、DDRopの設置にはサーバーへの短時間の物理アクセスが1回必要になる。研究者は、データセンターの内部関係者、輸送や調達の過程での改ざん、法執行機関や政府による物理アクセスの強制といった経路を挙げている。設置後は、攻撃はソフトウェアだけで実行できる。
Intel TDXで何ができるか
Intel TDXは、機密仮想マシン(Trust Domain、TD)をハイパーバイザーから分離する技術である。ハイパーバイザーがアドレス変換を改ざんできないよう、変換テーブルは暗号化された**SEPT(Secure Extended Page Tables)**としてメモリ上に置かれ、信頼されたファームウェア(TDXモジュール)だけが管理する。
研究者によると、TDXモジュールが新しいSEPTページを割り当てる際(TDH.MEM.SEPT.ADD)には、空のエントリを書き込んで初期化する。DDRopはこの書き込みを消すため、ページには事前に用意した古い暗号文が残り、それが攻撃者の意図したページテーブルエントリとして復号される。この処理は確実に(100%の確率で)成功し、攻撃者は自分が制御するTDのメモリを任意の物理アドレスに対応づけられる。
その結果を示す事例として、研究者は次の2つを挙げている。
- 被害側のTDをデバッグモードにする。TDXの既定の整合性モード(LI)では、他のTDの暗号文や制御構造も改変できる。TDの属性に含まれるデバッグフラグを書き換えることで、ハイパーバイザーがデバッグ用APIを通じて被害TDの平文メモリを読み出せる状態になる。フラグの書き換えは、暗号文が別の鍵で復号されて乱数のようになるため、1回あたり50%の確率で成功する。読み出した後は元の暗号文に戻すため、被害側は気づかず、遠隔証明の状態も変わらない。
- 攻撃側のTDの遠隔証明を偽装する。より強い暗号学的整合性モード(CI)でも、攻撃者は自分が起動するTDの起動測定値(MRTD)を、正規のワークロードのものへ上書きできる。このTDが遠隔証明レポートを要求すると、TDXモジュールは偽装された測定値を含む有効なレポートを返すため、バックドアを含む仮想マシンが正規のものとして証明を通過する。
影響を受ける範囲と、影響を受けない範囲
研究者が検証したプラットフォームは次のとおりである。
- Intel TDX:第5世代Xeon Scalable を搭載したサーバーで検証。機密仮想マシンだけでなくTDXモジュールも影響を受け、デバッグモードへの移行と遠隔証明の偽装が可能になる。
- Intel Scalable SGX:第5世代Xeon Scalableで検証。鮮度がないため、書き込みを消して古いデータをエンクレーブへ押し戻せる。
- AMD SEV-SNP:EPYC Turinで検証。メモリは暗号化されるが、書き込みが消えたことを検出する鮮度の仕組みがない。研究者は、ページの移動APIを使って被害側の任意のページをコピーできたとしている。
- 影響を受けない例:Intel Client SGX(デスクトップ・ノートPC向けの旧世代CPU)。ハードウェアのMerkleツリーと鮮度カウンターを備え、メモリコントローラが古いデータを検出できる。ただしこの機能はすでに非推奨とされている。
過去の研究との位置づけ
研究者は、暗号化されたクラウドメモリへの物理攻撃を「バスを傍受する受動的な攻撃」と「バス上の処理を改変する能動的な攻撃」に分け、DDRopを「現行のDDR5サーバーに対する初の能動的なハードウェアインターポーザー」と位置づけている。
| 公開年 | 攻撃 | 方式 | メモリ規格 | 対象 | コスト |
|---|---|---|---|---|---|
| 2020 | Membuster | 受動(傍受) | DDR4 | Intel Client SGX | 約17万ドル |
| 2025 | WireTap | 受動(暗号文のサイドチャネル) | DDR4 | Intel Scalable SGX | 1,000ドル未満 |
| 2025 | TEE.fail | 受動(暗号文のサイドチャネル) | DDR5 | Intel TDX・AMD SEV | 1,000ドル未満 |
| 2024 | BadRAM | 能動(モジュールに容量を偽装させる) | DDR4/DDR5 | AMD SEV | 10ドル未満 |
| 2025 | Battering RAM | 能動(実行時にアドレスを重複させる) | DDR4 | Intel SGX・AMD SEV | 50ドル未満 |
| 2026 | DDRop | 能動(書き込みを消す) | DDR5 | Intel TDX・Intel SGX・AMD SEV-SNP | 200ドル未満 |
(研究者がDDRopの公開ページで示した比較表に基づく。金額はいずれも研究用の構成にかかった費用で、攻撃の対象範囲や前提条件はそれぞれ異なる。)
研究者は、受動的な攻撃がバスを低速化させた中古の計測機器を必要としたのに対し、DDRopは能動的で、しかもネイティブ速度で動作すると説明している。
IntelとAMDの回答
AMDは2026年9月14日付のセキュリティ文書AMD-SB-3048で、「物理メモリフォールトインジェクション攻撃(DDR5)」としてこの報告を公表した。AMDは、研究者が報告した手法について「メモリバスに対する物理攻撃に依存しており、SEV-SNPの公開された脅威モデルの範囲外だ」と評価している。そのうえで、CVEの採番と緩和策の提供は予定していないと明記した。同文書では影響しうる製品としてEPYC 4004/4005/8004/9004/9005シリーズやInstinct MI300Aなどを挙げ、物理アクセスが必要な攻撃だと説明している。
Intelは2026年9月14日付のアナウンスメント2026-09-14-001(「DDRop – Physical Memory Interposer Research」)で、DDR5 RDIMMに対する物理攻撃の手法を確認したとし、「記述されたシナリオはIntelの機密計算における標準的な脅威モデルの範囲外だ」と述べている。Intelは、追加のアーキテクチャ強化と検出手法を検討しており、その一つとして、ハードウェアを物理的に誰が保有しているかを遠隔から確認できるPlatform Owner Endorsementsの開発を挙げている。
Intelは攻撃の前提条件として、サーバーへの物理アクセス、メモリインターポーザーの物理的な設置、特権ソフトウェアの実行が必要だとし、遠隔からは悪用できないと明記した。顧客向けには、次の取り組みを推奨している。
- サーバーへの物理アクセスの制限と監視
- 安全なサプライチェーンとハードウェアの取り扱い手順の維持
- システムソフトウェアとファームウェアに対する最小権限の徹底
- 最新のセキュリティ更新の適用
研究者が説明する緩和の限界
研究者は、ソフトウェアやファームウェアの更新だけではこの問題を完全には解決できないと説明している。ベンダーは、DDRopが使うメモリ管理インターフェースを制限する、重要な書き込みが実際に届いたかを確認する、起動時にインターポーザーを検出するといった方法で攻撃を難しくできる。しかし、それらの対策はメモリ暗号化のハードウェアに鮮度を追加するものではないという。根本的な解決には、完全性と鮮度を備えたメモリ暗号化エンジンが必要だとしている。
研究者は「ノートPCやスマートフォンの利用者は心配する必要はない」と明言する一方、クラウド事業者自身からワークロードを守る目的でIntel TDXやAMD SEV-SNPを使っている場合、短時間の物理アクセスでその保護が破られうる点は重要だと述べている。研究者によると、DDRopはAWS、Google Cloud、Microsoft Azure、IBM Cloudといったクラウドや、Signalの連絡先検索、WhatsAppのAI処理など、機密計算を採用しているサービスを想定した攻撃である。
出典
- DDRop 研究プロジェクトページ(研究チームによる公開ページ、論文・質疑応答・部品表を掲載)2026年9月14日 https://ddropattack.eu/
- DDRop 論文「DDRop: Active Memory Interposer Attacks on Confidential VMs by Dropping DDR5 Writes」(ACM CCS 2026) https://ddropattack.eu/ddrop.pdf
- DDRop ハードウェア設計・概念実証コード(GitHub) https://github.com/ddropattack/ddrop
- AMD セキュリティ文書 AMD-SB-3048「Physical Memory Fault Injection Attacks on DDR5」2026年9月14日 https://www.amd.com/en/resources/product-security/bulletin/amd-sb-3048.html
- Intel セキュリティアナウンスメント 2026-09-14-001「DDRop – Physical Memory Interposer Research」2026年9月14日 https://www.intel.com/content/www/us/en/security-center/announcement/intel-security-announcement-2026-08-11-001.html
この記事は、公開情報と編集部の調査・知見をもとに構成しています。内容は公開時点の情報に基づく解説であり、個別の環境への診断・対応を保証するものではありません。重要な判断では、記事内の出典や各提供元の最新情報もご確認ください。