脅威動向 / THREAT INTELLIGENCE / APT
中国系と評価された攻撃グループ「Red Heron」がGiteaの脆弱性を悪用 — 5カ国11組織を侵害、新種Linuxルートキット「SIXZUT」をAcronisが確認
Acronisの脅威研究チーム(Acronis Threat Research Unit)は2026年9月13日、中国語を使う攻撃グループ「Red Heron」が、セルフホスト型GitサービスGiteaの脆弱性CVE-2026-60004を公開から数日で自動化された悪用ツールに変え、5カ国・11組織を侵害したとする分析を公表した。同チームは、Red Heronが7カ国で1,386台のGiteaインスタンスを走査し、台湾については477台を別のリストとして保持していたことを確認している。攻撃では、これまで公開報告のなかったLinuxルートキット「SIXZUT」が使われた。
要点
- Acronisの脅威研究チーム(Acronis Threat Research Unit、以下TRU)は2026年9月13日、中国語を使う攻撃グループ「Red Heron」が、セルフホスト型GitサービスGiteaの脆弱性CVE-2026-60004を公開から数日で自動化された悪用ツールに変え、5カ国・11組織を侵害したとする分析を公表した。
- Red Heronは7カ国で1,386台のGiteaインスタンスを走査し、台湾については477台を別のリストとして保持していた。Acronisは、防衛・選挙・エネルギー・航空宇宙・通信・政府・研究といった分類が付いた偵察データを回収している。
- 攻撃にはLinux用インプラント「JITTERLY」と、これまで公開報告のなかった**LD_PRELOAD型ルートキット「SIXZUT」**が使われた。SIXZUTはファイルやプロセス、ネットワーク接続を隠し、攻撃ツールが停止されても復帰させる。
- AcronisはRed Heronを「中国と関係する運用文脈で活動する中国語話者のアクター」と中程度の確度で評価している。既知のAPTグループとの直接の関連は確認されていない。
何を公表したのか
Acronis TRUは2026年9月13日、脅威ハンティングの過程で見つけたLinux用インプラントを起点に、攻撃グループRed Heronの活動を分析した結果を公開した。同チームはこのインプラントを、2026年8月4日にインターネットへ露出していた攻撃者のステージングサーバーまでたどっている。サーバーには、悪用ツール、偵察用のデータベース、コマンド履歴、盗み出したリポジトリ、マルウェアが残されていたという。
このサーバーが残っていたことで、Acronisは攻撃者の標的選定から脆弱性の悪用、侵入後の操作までを追跡できた。攻撃の起点となったのは、Giteaの脆弱性CVE-2026-60004である。
CVE-2026-60004は、Giteaのdiffpatchエンドポイントに起因するリモートコード実行の脆弱性で、深刻度はCVSS v3.1で9.8と評価されている。影響するのは1.17以上1.27.0までで、1.27.1(2026年7月27日公開)で修正された。セキュリティアドバイザリと動作する概念実証(PoC)コードは、その翌日に公開されている。
当サイトはこの脆弱性について、公開されたPoCとCISAのKEV(既知の悪用された脆弱性カタログ)登録を関連記事で報じている。今回のAcronisの報告は、この脆弱性がどのように大規模な攻撃キャンペーンへ発展したかを示す内容だ。
標的の選び方 — 7カ国1,386台の走査と台湾477台のリスト
Acronisによると、Red Heronは7カ国で1,386台のGiteaインスタンスを走査していた。このうち台湾については、477台を対象にした別のリスト(tw_assets.json)を保持していたという。
回収された偵察データはすべて簡体字中国語で書かれており、標的には国防/军工关联(防衛・軍事)、选举/投票系统(選挙・投票システム)、能源企业(エネルギー)、航天/空间(航空宇宙)、电信企业(通信)、政府/市政/公共服务(政府・自治体)、科研机构/实验室(研究機関)といった分類が付けられていた。Acronisは、これらが中国の情報収集の優先事項と整合する構造化された分類だと指摘している。
分類別の件数で最も多かったのは開発ツール/DevOps(24件)で、次いでクラウド/SaaS(13件)、ゲーム(13件)、非営利/基金会(11件)、**FAANG/大手テック(10件)**と続く。標的は政府機関や重要インフラに限られておらず、開発基盤そのものが狙われている点が特徴だ。
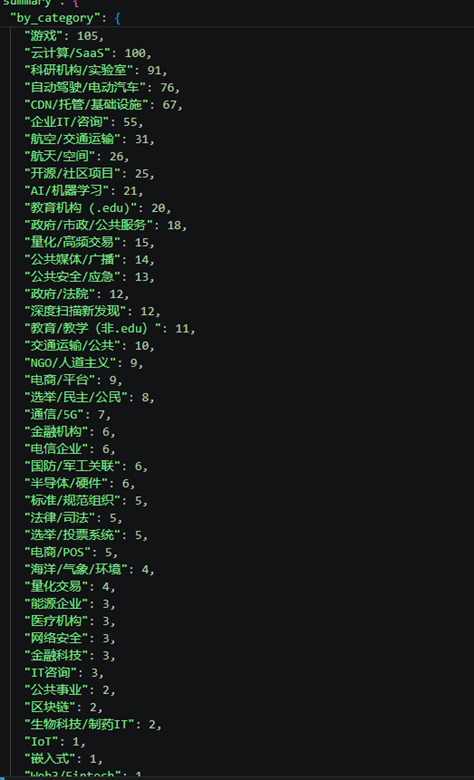
Acronisが回収した記録では、カナダ、アルゼンチン、台湾、米国、スリランカの5カ国で侵害が確認された。攻撃者の作業フォルダには5カ国・11組織分の侵害結果が保存されていた。Acronisは、選挙や投票システムの分類が付いた標的のうち、投票者向けダッシュボードを連想させる名称のサーバーでコード実行に成功していたことも確認している(データの持ち出しは確認できていない)。
なお、台湾向けの477台のリストには「source: Given authorized website」という外部から提供されたことを示す項目があった。Acronisは、攻撃者のexec.shスクリプトが別のマシンから窃取データを転送していたことや、bash履歴に2台目以降のサーバーへのアクセスを示す記述があることと合わせ、この作戦に関与した人物が1人ではないとみている。
手口 — 公開PoCを数日で自動化ツールに改造
Acronisは、ステージングサーバーに残された.bash_historyと.viminfoから攻撃者の操作を再構成している。それによると、Red Heronは2026年7月29日にGitHubから公開PoC(HORKimhab/CVE-2026-60004)を複製し、環境の構築と改造を始めていた。仮想環境の作成でつまずき、-k(SSL証明書の検証回避)を追加し、vimで編集しては実行する作業を繰り返した結果、PoCは攻撃者自身のツールexp.pyへ置き換わっていったという。
最終的にこのツールは、アカウントの登録、脆弱なサーバーの悪用、リポジトリの窃取、痕跡の削除までを自動で実行できるようになっていた。Giteaは初期設定でオープン登録(誰でもアカウントを作成できる状態)が有効なため、攻撃者は事前の認証情報を持たずにこの経路を使えた。
Red HeronはGiteaの前に、Joomlaを使った別のキャンペーンも動かしていた。bash履歴の冒頭では、10カ国の18サイトに対してexp.pyが--shellオプション付きで実行されている。Acronisは、このうち17サイトがJoomlaで動作していたことを確認したが、悪用された具体的な脆弱性は特定できなかったとしている。
侵入後の活動も記録から確認されている。Red Heronは、Giteaがパスワードをbcryptハッシュでデータベースに保存していることを踏まえ、パスワード解析ツールhashcatを使い、ツールの--dump-fsオプションでGiteaのデータディレクトリ(gitea.dbを含む)ごと持ち出していた。
永続化の方法は標的ごとに異なる。多くの標的では生のTCP接続で「認証キー:コマンド」を送るバックドアが使われた。アルゼンチンのクオンツ取引企業では、GiteaのメトリクスAPI(/api/v1/metrics)に認証キーとコマンドを渡す方式が使われており、Acronisは「外部から見ると通常のPrometheusメトリクス照会と区別がつかない」と指摘している。
Linuxインプラント「JITTERLY」とルートキット「SIXZUT」
Acronisが特定したインプラントJITTERLYは、C++で書かれたLinux向けのELF実行ファイルである。プロトコルや設定項目、コマンド体系が、オープンソースのC2フレームワーク「Adaptix C2」のLinuxエージェントと一致しており、Acronisは別の研究者の分析とあわせてこの点を確認している。通信は生のTCP上で行い、メッセージをmsgpackで直列化したうえでAES-128-GCMで暗号化する。
JITTERLYは30以上のコマンドを備える。ファイルの送受信、コマンド実行、SOCKS/TCPトンネルの開設、対話的なPTY端末、ポートスキャン、内部ネットワークの中継(ピボット)などが含まれ、侵害した端末を足がかりに別のシステムへ到達するための機能が揃っている。
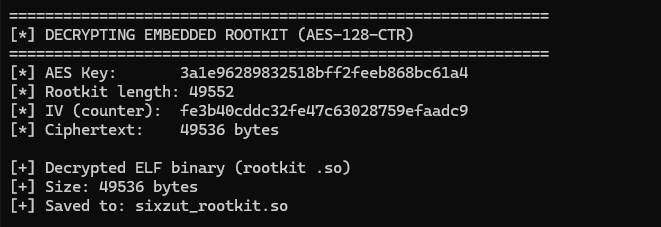
JITTERLYの内部には、AES-128-CTRで暗号化されたルートキットが埋め込まれていた。Acronisはこれを復号し、49KBのELF共有ライブラリとして取り出してSIXZUTと名付けた。同社によると、SIXZUTについての公開報告はこれまで存在しない。
SIXZUTは、Linuxの動的リンカーが起動時に読み込む/etc/ld.so.preloadを書き換え、正規のOpenGLスレッドライブラリに見せかけたlibglthread.so.2として端末に常駐するLD_PRELOAD型ルートキットである。libcの15個の関数(getdents、open、stat、socket、recvmsg、killなど)をフックし、次のような隠蔽を行う。
- ファイルやディレクトリの一覧から、設定に登録された名称を除外する。
/proc/<PID>/cmdlineを照合し、一致するプロセスを一覧から消す。/proc/net/tcpなどの読み取り、およびssコマンドが使うnetlink経由の接続一覧の両方で、指定されたIPとポートの組み合わせを隠す。killをフックし、対象が攻撃ツールの場合にシグナルを届けず「そのようなプロセスはない」というエラーを返す。- インプラントが削除されている場合は、子プロセスを生成して再起動する。
Acronisは、稼働中の端末上でlsやfindを使ってこれらの痕跡を探しても、ルートキット自身が隠すため見つからないと説明している。
最も深く侵入された事例
Acronisの報告で最も被害が大きかったのは、カナダの再生可能エネルギー企業である。この標的では22回の悪用セッションが記録されており、攻撃者はソースコードだけでなく、人事システム、顧客管理システム、認証サービス、社内イントラネット、業務APIといったアプリケーション一式を持ち出していた。Giteaの設定ファイルからは、JWTトークン、内部トークン、SSHホスト鍵が抽出され、人事システムのステージング環境に紐づくデプロイ鍵も露出していた。
攻撃者はこのサーバーのauthorized_keysに、[被害者名]-backdoorとroot-shellという名前を含む3件のSSH鍵を登録して永続化し、リバースシェルも起動していた。ステージングサーバー側には61件のデータベースダンプと、41個の自動登録アカウントから取得したデータが保存されており、同じ標的へ繰り返し戻っていたことがうかがえる。
このキャンペーンで横展開が最も深かったのは、台湾の事例である。攻撃者は新竹にあるSynology NAS上のGiteaから侵入し、Proxmox Virtual Environmentのroot権限の認証チケット(root@pam)を取得した。そのうえで3ノード(tapve01〜03)にペイロードを配置し、Proxmoxのバックアップ機能vzdumpによる仮想マシンのバックアップを開始していた。Acronisは、これが完了すればリポジトリだけでなく仮想マシンのディスクイメージ全体が持ち出されうると指摘している。
帰属 — Acronisは「中国と関係する文脈」と中程度の確度で評価
Acronis TRUは、Red Heronを「中国と関係する運用文脈で活動する中国語話者のアクター」と中程度の確度で評価している。根拠として同社が挙げたのは、次の4点である。
- 偵察データベース、標的分類、走査メタデータがすべて簡体字中国語で書かれていたこと。
- すべての運用メタデータで、台湾が
country: "CN"、region: "TW"として扱われていたこと。 - 台湾向けの477台のリストに外部提供を示す項目があり、データ転送用のスクリプトや別サーバーへのアクセス記録とあわせて、チームでの運用がうかがえること。
- 公開PoC、Adaptix C2、標的探索サービスFOFAといった公開・オープンソースのツールだけを使っていたこと。
同時にAcronisは、既知のAPTグループとの直接の関連は確認できていないと明記し、Red Heronという独自の名称で追跡を続けるとしている。
Acronisが示した緩和策と調査の観点
Acronisは、Giteaを運用する組織向けに次の対応を挙げている。
露出を減らす
- Giteaを1.27.1以降へ更新する。
- 必要がない場合はオープン登録を無効化し、使用していないdiffpatch APIのルートを制限する。
- 可能であれば、Giteaを直接インターネットへ公開せず、VPNや認証付きのリバースプロキシの背後に置く。
侵害の有無を調べる
- アドバイザリ公開後に作成されたアカウントとリポジトリを確認する。
- diffpatchエンドポイントへの不審なリクエストや、
/api/v1/metricsへの見慣れないクエリパラメータ付きリクエストを、Webログとプロキシログから探す。 - Giteaがシェルやインタープリタ、curlなどの子プロセスを起動していないか確認する(Giteaのサービスがシェルを実行する正当な理由はない)。
/etc/ld.so.preloadの変更を確認する。libglthread.so.2、.ld_aux_cahe、/tmp/.X11-unix.lkの痕跡を探す。これらはルートキットが隠すため、稼働中の端末でlsやfindを使わず、正常性が確認できているカーネル、オフラインのディスクイメージ、EDRのテレメトリで確認する。- すべてのアカウントの
authorized_keysを監査し、説明のつかない鍵がないか確認する。あわせて、外部への不審な接続(リバースシェルやビーコン)を確認する。 - 侵害されたGiteaに保存されていた認証情報、トークン、SSHホスト鍵は漏えいしたものとしてローテーションする。回収されたデータには、データベースの認証情報やJWT、内部トークンの収集が記録されていた。
侵害が確認された場合
- 清掃ではなく再構築する。SIXZUTは自身を復元し、攻撃ツールの終了も防ぐため、稼働中の端末での削除は信頼できない。
- ソースコードとリポジトリの内容が持ち出された前提で、その中に別の秘密情報が埋め込まれていないか確認する。
Acronisは結論として、インターネットに公開された開発プラットフォームが、ソースコードだけでなく、認証情報、アプリケーションの秘密情報、デプロイ基盤、接続先システムへの入口になりうると指摘している。Giteaのようなセルフホスト型の開発基盤を運用する組織は、バージョンの確認とオープン登録の設定見直し、不審なアカウント作成の監視を優先することが求められる。
Acronisが公表した主な指標
Acronisは、今回の分析で確認した次の指標を公表している(IPアドレスとドメインは当サイトの表記ルールに従ってマスクしている)。
- ファイルハッシュ(SHA256)
B441F793C87E54CB7E3F7205E25442AA19920D325CB6AF41D2AFDC8A0B5CF54F(JITTERLYインプラント、agent.elf)28B132AD55BD310BB5CF3DDB4ACE580529AD735204A48CF388830D9039843D8E(JITTERLYから復号したSIXZUTルートキット、rootkit.so)
- ネットワーク
s2[.]981666[.]xyz[:]8082(JITTERLYのC2)72[.]11[.]138[.]109[:]8888(攻撃者のステージングサーバー)
- 端末上の痕跡
libglthread.so.2(SIXZUTのルートキット本体)、.ld_aux_cahe(設定ファイル)、/tmp/.X11-unix.lk(永続化のロックファイル)、/etc/ld.so.preload(ルートキット読み込みの設定)/usr/lib/<名前>/<名前>(JITTERLYの設置先パターン)、configd(JITTERLYが名乗るプロセス名)
出典
- Acronis Threat Research Unit「Red Heron exploits Gitea n-day flaw in multinational campaign, exposing new Linux rootkit」2026年9月13日 https://www.acronis.com/en/tru/posts/red-heron-exploits-gitea-n-day-flaw-in-multinational-campaign-exposing-new-linux-rootkit/
- Gitea セキュリティアドバイザリ GHSA-rcr6-4jqh-j84m「Remote Code Execution via diffpatch Git Hook Installation」 https://github.com/go-gitea/gitea/security/advisories/GHSA-rcr6-4jqh-j84m
この記事は、公開情報と編集部の調査・知見をもとに構成しています。内容は公開時点の情報に基づく解説であり、個別の環境への診断・対応を保証するものではありません。重要な判断では、記事内の出典や各提供元の最新情報もご確認ください。