規制・コンプライアンス / COMPLIANCE / RANSOMWARE GOVERNANCE
IPAが国内のランサムウェア被害組織への聞き取りから教訓集を公開 — 「漏えいなし」の証明は困難、経営者による事前準備と発覚直後の迅速な判断が不可欠と強調
独立行政法人情報処理推進機構(IPA)は2026年9月8日、国内でランサムウェア被害に遭った複数の組織に聞き取りを行い、その教訓をまとめた「ランサムウェア被害から学ぶ教訓集 ~経営者のためのランサムウェア対策ハンドブック~」を公開した。教訓は経営・リスク管理編6項目とインシデント対処編5項目に整理されている。IPAは、被害の多くが基本的な対策の不足に起因するとし、対策を組織に定着させるには経営者からの明示的な働きかけが極めて重要だとしている。
要点
- 独立行政法人情報処理推進機構(IPA)は2026年9月8日、国内でランサムウェア被害に遭った複数の組織に聞き取りを行い、その教訓をまとめた「ランサムウェア被害から学ぶ教訓集 ~経営者のためのランサムウェア対策ハンドブック~」を公開した。教訓は経営・リスク管理編6項目とインシデント対処編5項目に整理されている。
- IPAは、ランサムウェア事案は**暗号化に気付いた時点で「インシデントフェーズの最終段階」**にあたり、対応できる時間が限られると説明する。発覚直後から業務の中断や脅迫への対応、メディア対応などの経営判断を迫られるため、判断基準と意思決定プロセスを事前に整備しておく必要があるとしている。
- IPAは、顧客や取引先に対して**「情報漏えいがなかったこと」を証明するのは極めて困難**だと明記した。フォレンジック調査などで判明した事実や経過観察の状況を、必要な範囲で丁寧に報告していくことになるとしている。
- IPAは、ランサムウェア被害の多くは基本的な対策ができていないことに起因するとし、バックアップとログの整合性確保、EDRの導入と定期ログ監査などを挙げたうえで、これらを組織内に実装するには経営者からの明示的な働きかけが極めて重要だと結論づけている。
被害組織への聞き取りをもとに、経営者向けと対処部門向けに整理
IPAは2026年9月8日、届出窓口に寄せられた国内のランサムウェア事案について被害に遭った複数の組織への聞き取り調査を行い、その結果を教訓集として公開した。2026年9月10日には、記載内容を適正化したver.1.1を公開している。
教訓集は、被害組織の知見を経営・リスク管理の担当者向けとインシデント対処の担当者向けに分けて整理している。経営者、総務・経営企画・法務・広報などの管理部門、情報システム部門やセキュリティ部門を想定読者としている。
IPAは、調査に当たって株式会社野村総合研究所の協力を得たこと、作成に当たって八雲法律事務所の山岡裕明弁護士の監修・加筆を受けたことを明記している。あわせて、本教訓集は被害組織へのヒアリング結果に基づくもので、事案対処の包括的・体系的な方法論を示すものではないこと、有効な対応は組織の事前対策の水準や被害状況によって異なることを留意点として挙げている。
経営者に求められる6つの教訓
教訓集は、経営者とリスク管理部門が重視すべき教訓として次の6項目を挙げている。
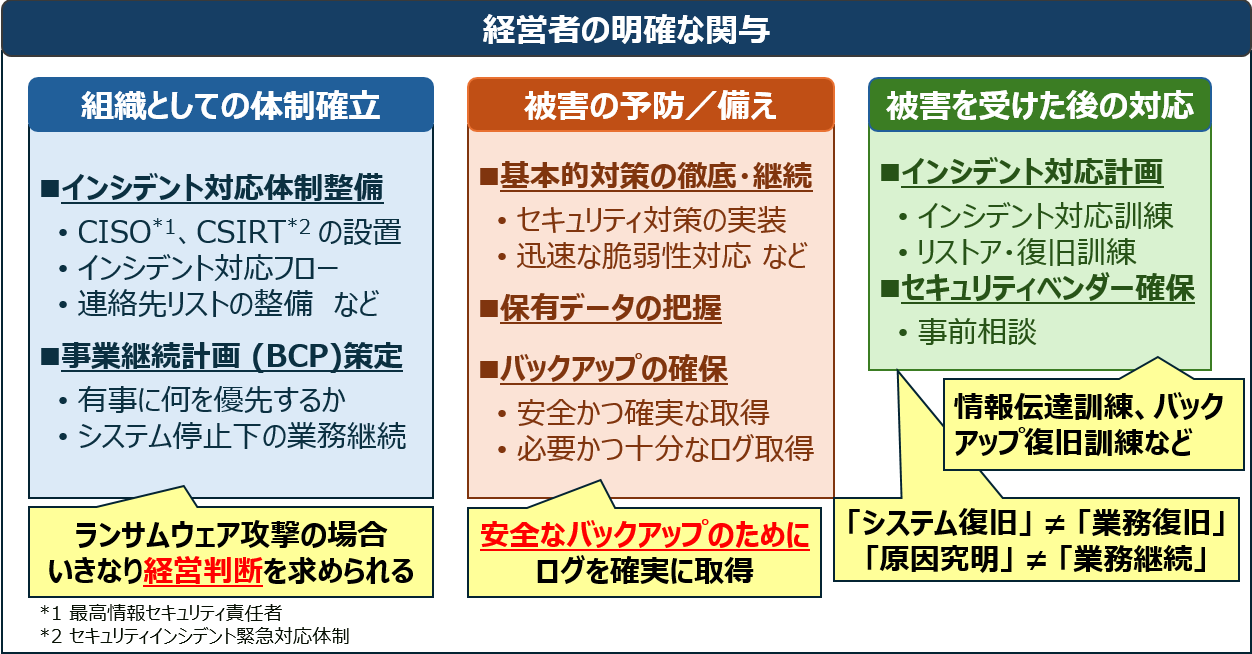
- 経営者による迅速な経営判断と明確な関与: 事前に発生し得るリスクを認識し、緊急時に迅速な意思決定ができるよう判断基準や意思決定プロセスを整えておく。
- インシデント対応体制の整備: 公表対応、法務対応、取引先対応、外部組織との連携が必要になるため、情報システム部門、総務部門、広報部門、法務部門、営業部門を含めた全社的な役割分担をあらかじめ明確にしておく。
- 事業継続計画(BCP)への反映: システムの停止・復旧の判断には事業部門の関与が必須であり、サイバー攻撃に対応したBCPの策定を経営者が指示しておく。
- 個人情報を含むデータの現状把握: 流出・暗号化されたデータの内容は、後からフォレンジック調査を行っても特定が難しいことが多いため、個人情報を含むデータの台帳を整備するよう指示しておく。
- 経営者主導の意思統一: 組織内の意識のずれが混乱を招き、円滑な対応を妨げるため、情報発信や権限委譲を工夫する。
- 窃取されたデータの暴露への備え: 身代金を支払ってもデータの回復や暴露の中止は保証されないことを前提に、情報がダークウェブ上で暴露されるリスクに備える。
このうち「個人情報を含むデータの現状把握」については、個人情報保護法上、個人データの漏えい等のおそれがある場合には個人情報保護委員会や所管省庁への報告と本人への通知が必要になるため、漏えいの有無を確認することが必須になると説明している。管轄する部署が調査を担う場合もあり、復旧活動と並行しての対応は現場にとって大きな負担になるとしている。
対処部門に求められる5つの教訓
インシデント対処に当たる部門向けには、次の5項目が示されている。
- バックアップとログの整合性確保: バックアップは汚染されている可能性があればシステム復旧に使えない。少なくとも侵入開始時期より前の時点のバックアップは安全であることから、侵入開始時期を特定することが重要で、必要なログを保存して安全な復元時点を判断できるようにする。
- 基本的な対策の徹底: ランサムウェア被害の多くは基本的な対策ができていないことに起因する。境界防御に隙を作らず、内部ネットワークが安全ではないことを前提とした対策とその維持を徹底する。
- EDR導入と定期ログ監査: 従来型のウイルス対策ソフトだけでは攻撃者の活動を十分に検知できない場合がある。EDRなどを導入し、アラートに迅速に対応できる監視体制を整え、定期的にログを確認・分析する。
- 「漏えいなし」の証明は困難: 顧客や取引先に対して情報漏えいがなかったことを証明するのは極めて難しい。フォレンジック調査から判明した事実や経過観察の状況を、必要な範囲で丁寧に報告していく。
- セキュリティベンダーとの関係構築: 事案対応でベンダーが果たす役割は大きい一方、求められる役割は組織の体制や事案の状況によって異なる。平時から必要な役割と対応範囲を把握し、適切なベンダーを選定して関係を築いておく。
聞き取りで見られた対応:クラウドでの代替とロールバックの負担
教訓集には、聞き取りで見られた事例として、バックアップまで侵害されて復旧できなかった組織が、社外コミュニケーション手段としてクラウドサービスのメールやチャットを短期間で導入し、そのまま本番運用に移した例が紹介されている。海外拠点との接続を含めてSASE(クラウド経由で拠点や利用者の通信を保護する仕組み)の導入を進めた例もあったという。
また、バックアップから戻す際に生じるロールバック(データが過去の時点に戻ること)の補正作業が負担となり、現場が疲弊した組織があったことも記されている。IPAは、システムを安全に復旧する要請が業務負荷の増加を招く場合があるとして、ある組織がこれを「システム目線と業務目線の違い」と表現したことを紹介している。
まとめ:経営者の明示的な働きかけが不可欠
IPAはまとめで、ランサムウェア事案は発覚直後から時間的猶予のない状況で事業継続や中断の判断、メディア対応、攻撃者からの脅迫への対処といった経営判断を迫られる点で、一般的なITインシデントと大きく異なると説明している。
そのうえで、経営者とリスク管理部門には事前に対応業務の分担を明確にすること、インシデント対処部門には復旧を想定したバックアップやEDRの導入など事前の準備を進めることを求め、これらを組織内に実装するには経営者からの明示的な働きかけが極めて重要だと結論づけている。
教訓集の末尾では参考情報として、IPAの「情報セキュリティ10大脅威2026 解説書(組織編)」と、米国標準技術研究所(NIST)の「IR8374 Rev.1 ランサムウェアリスクマネジメント」が、公的機関の文献におけるランサムウェア対策の例として挙げられている。
IPAはこの教訓集について、今後起こり得るランサムウェア事案への備えとして活用するとともに、インシデント対応計画や事業継続計画(BCP)のさらなる充実強化に役立ててほしいとしている。
この記事は、公開情報と編集部の調査・知見をもとに構成しています。内容は公開時点の情報に基づく解説であり、個別の環境への診断・対応を保証するものではありません。重要な判断では、記事内の出典や各提供元の最新情報もご確認ください。