インシデント / INCIDENT / TELECOM INTRUSION
タイ大手ブロードバンド「3BB」の内部ネットワークに侵入 — 攻撃者はFortiGate SSL-VPNの脆弱性CVE-2024-21762を悪用し、正規の管理ツール「MeshCentral」を隠れた遠隔操作の足場に利用(Hunt.ioが報告)
セキュリティ企業のHunt.ioは2026年9月14日、タイの大手固定ブロードバンド事業者3BB(Triple T Broadband)の内部ネットワークに対する侵害の分析結果を公表した。攻撃者はFortiGate 60FのSSL-VPNに存在する脆弱性CVE-2024-21762を悪用して侵入し、正規の遠隔管理ツールMeshCentralを隠れた遠隔操作の足場として使っていた。狙いは3BBのRADIUS認証基盤に保存された加入者認証情報だったとHunt.ioはみている。Hunt.ioは攻撃者が誤って公開していた作業用サーバーを2026年6月3日に発見し、攻撃が続いている段階で内実を分析した。
要点
- セキュリティ企業のHunt.ioは2026年9月14日、タイの大手固定ブロードバンド事業者**3BB(Triple T Broadband)**の内部ネットワークに対する侵害の分析結果を公表した。
- 侵入経路は3BBのFortiGate 60Fが提供するSSL-VPN(mail.3bb.co[.]th)だった。攻撃者は機器のファームウェアを特定したうえで脆弱性CVE-2024-21762を悪用し、遠隔コード実行に成功している。
- 侵入後、攻撃者は正規の遠隔管理ツールMeshCentralを指令サーバー(C2)として使い、端末にroot権限で常駐させた。Hunt.ioが回収した端末一覧では、複数の端末がroot権限のエージェントで接続中だった。
- 攻撃者の狙いは**RADIUS認証基盤のデータベース(radius_corp、radiusinfo、job_radius)**に保存された加入者認証情報だった。Hunt.ioは、FortiGateの修正確認とMeshCentralの不正エージェントの監査、露出した認証情報のローテーションを推奨している。
攻撃者の作業サーバーが誤って公開され、侵害の全体像が判明
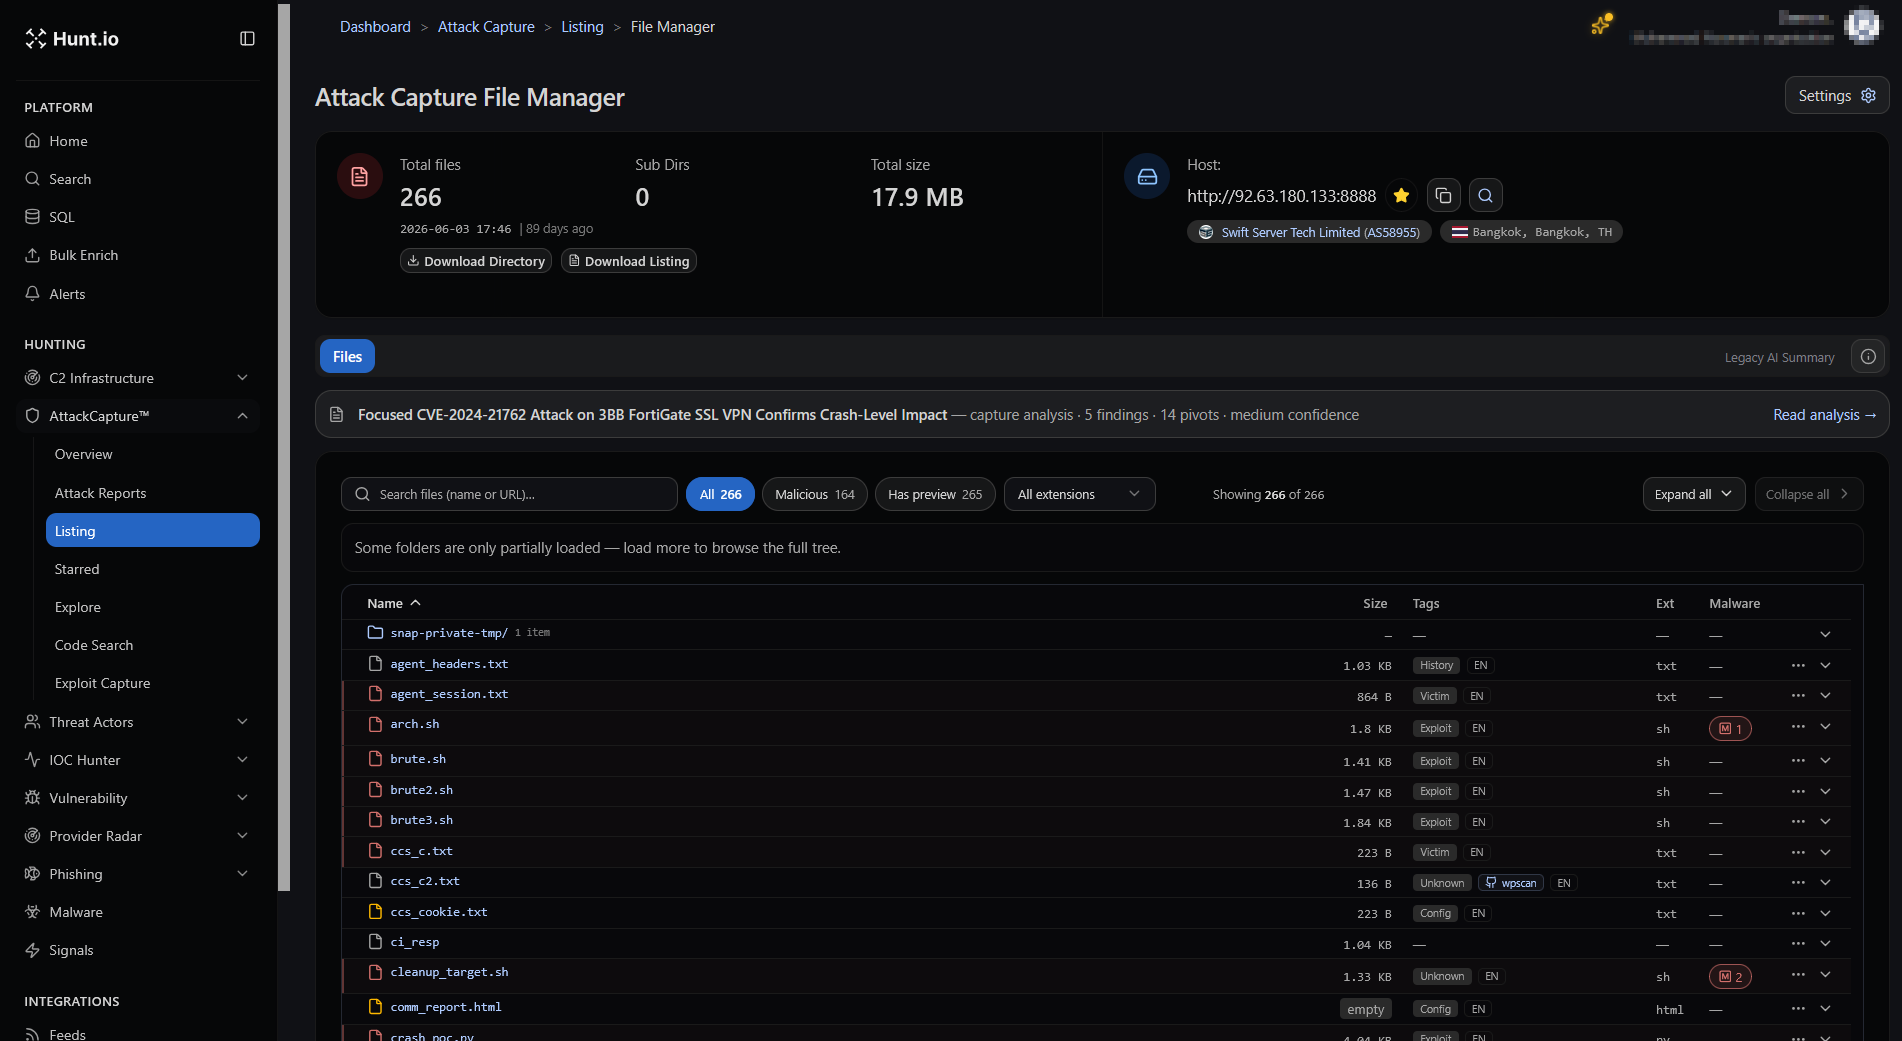
Hunt.ioは、攻撃者が誤ってインターネットに公開していた作業用サーバーを2026年6月3日に発見した。同社によると、このサーバーはタイのBangmod Enterpriseのインフラ上にある92.63.180[.]133の8888番ポートで、30のサブディレクトリに298ファイル、合計19MBが置かれていた。内訳は、脆弱性を突くスクリプト、権限昇格ツール、ブルートフォース(総当たり)用のツール、認証情報を集めるスクリプト、常駐用の仕掛け、侵害済み端末の一覧などである。
作業用スクリプトに記録されていた設定ファイル(dl_n1.txt)には、実行元のIPアドレス10.11.152.63、ゲートウェイ10.11.152.254、DNSの検索ドメインtriplet.co.thが記されていた。Hunt.ioはこれを根拠に、回収したスクリプトが3BBの内部ネットワークにある端末から実行されたと結論づけている。
侵入経路はFortiGate SSL-VPNのCVE-2024-21762
Hunt.ioによると、攻撃者はまず8本のスクリプト(forti1.shからforti8.sh)で、3BBのSSL-VPN(mail.3bb.co[.]th、10443番ポート)を調べた。スクリプトはSSL-VPNのログインページやAPIの応答から機器の機種とファームウェアを推定し、FortiGate 60Fでビルド時期が2023年6月であることを突き止めた。その後、攻撃者はCVE-2024-21762の影響を受けるFortiOS 7.2.0から7.2.6の範囲に当たると判断している。
CVE-2024-21762はFortiOSのSSL-VPNに存在する境界外書き込みの脆弱性で、CVSSスコアは9.8(Critical)。Fortinetは2024年2月にアドバイザリFG-IR-24-015で修正版を公開しており、米CISAの「悪用が確認された脆弱性(KEV)」カタログにも掲載されている。
Hunt.ioが回収したスクリプトから、悪用は段階的に進められていたことが分かる。最初に細工したHTTPリクエストでSSL-VPNのプロセスを意図的にクラッシュさせ、機器が脆弱かどうかを安全に判定する。続いてペイロードのサイズを段階的に増やし、FortiGate 60Fではゼロ4,167バイト付近で確実にクラッシュすることを確認したという。最後にヒープを整形してROPチェーンを配置し、/bin/nodeを起動してJavaScriptのリバースシェルを攻撃者のサーバー(92.63.180[.]133:9443)へ接続させた。
攻撃者は、ROPチェーンを対象機器に合わせるため、FortiOS 7.2.5のファームウェアの入手も試みていた。あるスクリプトは、対象機器のシリアル番号を用いてFortinetの配布網(FDN)に対して機器になりすまし、ファームウェアを取得しようとしていた。
正規の管理ツールMeshCentralを隠れた足場に使う
Hunt.ioによると、攻撃者は端末への侵入に成功した後、正規の遠隔管理ツールMeshCentralを遠隔操作の足場として導入した。回収された設定ファイル(meshagent.msh)には、端末グループ名が**「TH-3BB」、管理サーバーがwww.ayuthayatech[.]com**と記され、443番ポートのWebSocket(/agent.ashx)で接続する設定になっていた。このドメインは2026年1月27日に登録され、2026年6月28日にネームサーバーがUltahostからCloudflareへ移っている。Hunt.ioは、こうした登録時期と使われ方から、**攻撃目的で用意された指令サーバー**と評価している。
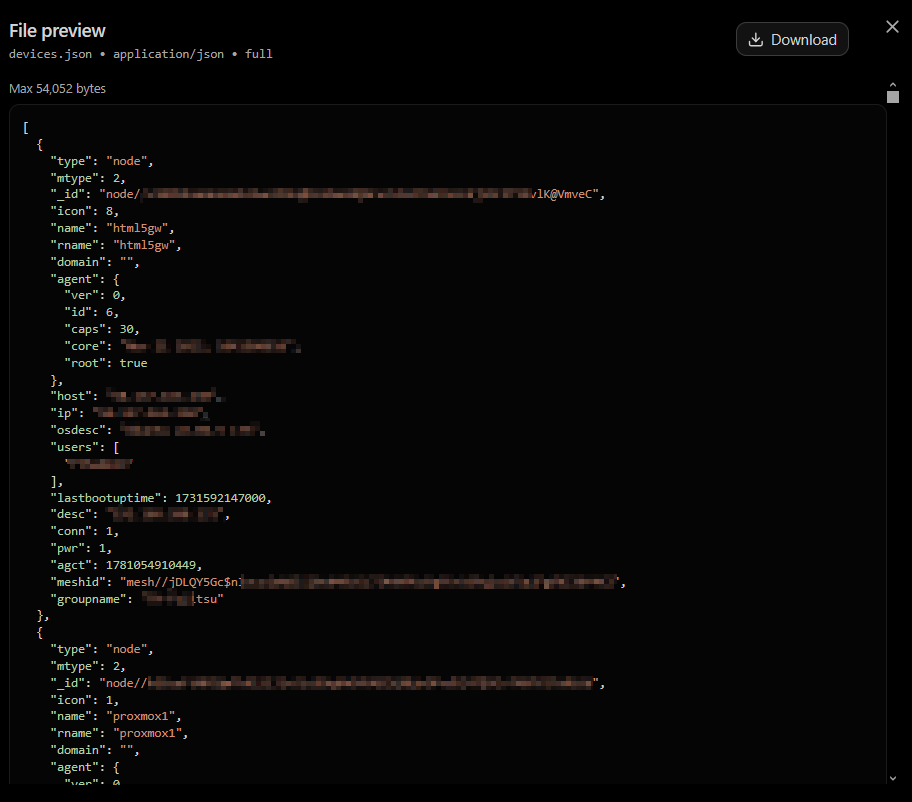
回収された端末一覧(devices.json)には、ホスト名、OS、内部・外部のIPアドレス、接続状態、権限が記録されていた。Hunt.ioによると、複数の端末が接続中(conn:1)で、エージェントがroot権限(agent.root:true)で動作していた。一覧には別組織を指す2つ目のグループも含まれていたが、Hunt.ioはその名称を伏せたうえで、当該組織が侵害されたことを単独では確認できないとし、関連するCERTに情報を共有したとしている。
目的は加入者認証情報、内部では権限昇格と横展開
Hunt.ioによると、攻撃者の主な目的は3BBのRADIUS認証基盤に保存された加入者認証情報だった。回収されたスクリプト(db_creds.sh)は、radius_corp、radiusinfo、job_radiusという3つのデータベースから認証情報を取り出そうとする内容で、RADIUSサーバーへの認証を要求するネットワーク機器の一覧(NASクライアントテーブル)も取得対象にしていた。RADIUSは、通信事業者が利用者の接続認証に使う仕組みである。
内部ネットワークでは、次のような活動も確認された。
- SSHのパスワードスプレー: 55台を超える内部端末に対して、一般的なパスワードと3BB固有の文字列を組み合わせた総当たり攻撃を行っていた。スクリプトには組織固有のパスワードが埋め込まれており、Hunt.ioは「攻撃者が3BB固有の認証情報を何らかの形で把握していたことを示すが、その入手経路は確認できていない」としている。
- 認証情報の探索: 侵害した端末から、SSHの秘密鍵、PHPの設定ファイル、データベースの認証情報、SNMPのコミュニティ文字列、シェルの履歴を探すスクリプトが確認された。
- 権限昇格: Linux向けに、PwnKit(CVE-2021-4034)、Dirty COW(CVE-2016-5195)、SUIDを使ったバックドアの設置ツールが用意されていた。Hunt.ioは、さまざまなLinuxディストリビューションとカーネルでroot権限を得るための準備だったと分析している。
- 内部サーバーへの攻撃: 内部のPentaho BIサーバー(10.11.152.4の8009番ポート)に対して、**CVE-2020-1938(Ghostcat)**を実装したスクリプトで設定ファイルや認証情報の取得を試みていた。回収された記録(got63.txt)には、内部端末vm-BCSWILDFLY_M63でroot権限のコマンドを実行した事実が残っていた。
- 別系統の標的: 3BBの販売代理店向けポータル(agent.3bb.co[.]th)に対して、ファイルアップロードやSQLインジェクション、セッション偽造、HTTPリクエストスマグリングなどの検証が行われ、認証後の画面の応答も取得されていた。また、3BBと関係の深いJasmineのネットワークへ接続するためのOpenVPNの設定と証明書が含まれていた。
証拠を消しつつMeshCentralは残す掃除スクリプト
Hunt.ioは、攻撃者が事後の証拠隠滅まで準備していた点を強調している。回収されたcleanup_target.shは、権限昇格ツールやWebシェル、MeshCentralの導入スクリプトなどの攻撃用ファイルを削除し、auth.log、syslog、nginxのログ、kern.logと各利用者のシェル履歴を消去する内容だった。
一方で、このスクリプトはMeshCentralのエージェントと隠しSUIDバイナリ(/usr/local/bin/.rc)は意図的に残すよう書かれていた。Hunt.ioは「証拠を隠しつつ、侵害した端末への遠隔アクセスを維持し続けることを目的としていた」と説明している。
なおHunt.ioは、影響を受けた当事者と関連するCERTに対してTLP:AMBERで事前に通知したうえで本件を公表したとしている。同社は「これはHunt.io側の通知を示すもので、当事者側の対応を示すものではない」と明記している。
Hunt.ioが示した推奨事項
Hunt.ioは、FortiGate SSL-VPNなどの境界機器を運用する組織向けに、次の対応を挙げている。
- CVE-2024-21762の影響を確認し、FortiGateをサポート対象で最新のファームウェアへ更新する
- VPN基盤を点検し、不正なアカウント、設定変更、異常な認証試行、想定外の管理操作がないか確認する
- MeshCentralの導入状況を監査し、許可していないエージェント、想定外のWebSocket接続、未承認の管理サーバーとの通信を調べる
- SSH鍵、データベースのパスワード、VPN証明書、RADIUSの認証情報、アプリケーションの秘密情報をローテーション(再発行・変更)する
- RADIUSサーバーやVPN、ID管理基盤への不正アクセスと認証情報の持ち出しを点検する
- 隠しSUIDバイナリ、不正な定期実行タスク、Webシェル、SSH鍵の改変、新たに導入された遠隔管理ソフトなど、常駐の仕掛けを調査する
- 侵害が疑われる場合は復旧の前に証拠を保全する(Hunt.ioは今回、ログや痕跡を消すスクリプトが回収されたことを根拠に挙げている)
境界機器と認証基盤の点検が重要になる
Hunt.ioは、FortiGateのSSL-VPNを含む境界機器や、RADIUSなどの認証基盤を運用する組織に対し、前述の推奨事項を示している。CVE-2024-21762の修正版は2024年2月にFortinetから公開され、米CISAの「悪用が確認された脆弱性(KEV)」カタログにも登録されている。今回Hunt.ioが解析した侵害では、ビルド時期が2023年6月のFortiOSが標的になっており、修正が適用されていない機器が侵入経路として使われた形である。
Hunt.ioの報告が示す対応は、修正状況の確認にとどまらない。MeshCentralのような正規の遠隔管理ツールが不正に導入されていないかを監査すること、VPNやRADIUSなど認証基盤の認証情報が持ち出されていないかを点検し、必要に応じてローテーションすることが、侵害の長期化を防ぐために重要になる。
この記事は、公開情報と編集部の調査・知見をもとに構成しています。内容は公開時点の情報に基づく解説であり、個別の環境への診断・対応を保証するものではありません。重要な判断では、記事内の出典や各提供元の最新情報もご確認ください。