AIセキュリティ / AI SECURITY / GENERATIVE ENGINE POISONING
生成AIの回答に偽の「豆包」ダウンロード先が混入 — 中国の研究者が「GEO投毒」によるマルウェア配布を分析
中国のセキュリティコミュニティ「先知社区(XianZhi)」は2026年9月14日、生成AIに「豆包(Doubao)」の公式ダウンロード先を尋ねたところ、正規の doubao.com に加えて攻撃者が用意した偽ドメイン doubao-app.com と doubao-zh.hl.cn が回答に示され、偽サイトから取得した実行ファイルがWindows上で不正な動作をした事例の分析を公開した。研究者は、生成AIが引用元を選ぶ仕組みを逆手に取る手口を「GEO投毒」と位置づけ、偽ドメインや検体のハッシュ、Windows上に残る痕跡を指標として公表している。
要点
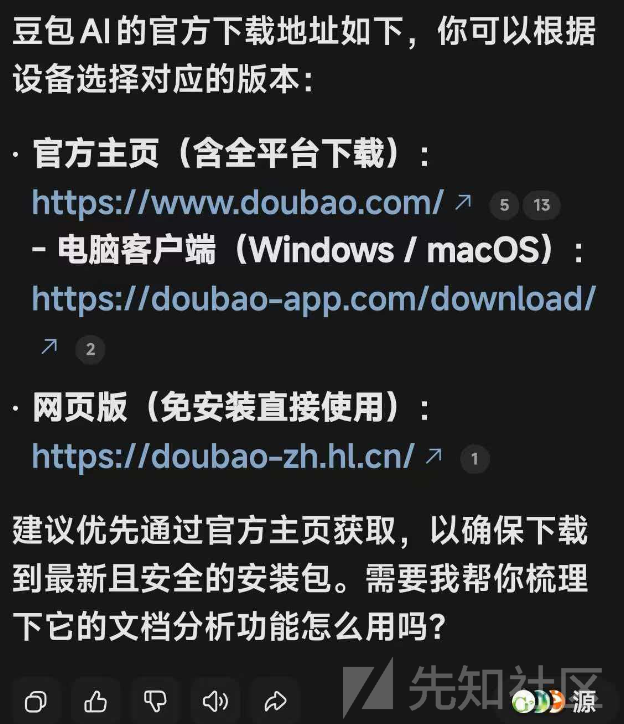
- 中国のセキュリティコミュニティ**「先知社区(XianZhi)」の研究者が2026年9月14日**、生成AIの回答に攻撃者の偽ダウンロードサイトが混入した事例の分析を公開した。利用者が生成AIに**「豆包(Doubao、中国のByteDanceが提供する生成AIアシスタント)の公式ダウンロード先」**を尋ねると、回答には正規の doubao.com と、攻撃者が用意した doubao-app.com、doubao-zh.hl.cn が並んで示されていた。
- 偽サイトから取得した doubaoai-app.exe を実行すると、一時フォルダーに ConfigManager.exe が置かれて実行された。ConfigManager.exe は管理者権限への昇格、AMSI(マルウェア対策スキャンインターフェース)のメモリ書き換え、Windows Defenderの停止、カーネルドライバの読み込み、計画タスクによる永続化を行う。
- 研究者は、生成AIが引用元を選ぶ際の評価基準(権威性や情報の構造化など)を逆手に取り、AIに悪性サイトを推薦させる手口を**「GEO投毒(生成エンジン最適化の武器化)」**と位置づけている。AIそのものを攻撃する必要がない点が特徴だと説明している。
- 研究者は正規の豆包ドメインは doubao.com(および同ドメイン配下の標準的なパス)であり、*doubao-app.com や doubao-zh. といった変種はすべて偽物だと注意を促している。あわせて偽ドメイン・検体のハッシュ・ファイルパス・レジストリの指標(IoC)**を公表している。
生成AIの回答に混ざっていた偽ドメイン
利用者が生成AIに「豆包(Doubao、中国のByteDanceが提供する生成AIアシスタント)の公式ダウンロード先」を尋ねたところ、返ってきた回答には次の3つのURLが並んでいた。
- 公式サイト:
https://www.doubao.com/ - 直接ダウンロード(Windows / macOS):
https://doubao-app.com/download/ - 予備のURL:
https://doubao-zh.hl.cn/
分析記事は、正規の主ドメインと攻撃者が用意した紛らわしい偽ドメインが同じ回答に混ざっていると指摘している。研究者によると、doubao-app.com はハイフンを含むドメインで、豆包を提供する ByteDance(字节跳动)の公式ドメインではない。doubao-zh.hl.cn が使う hl.cn も ByteDance が保有していないドメインである。正規の主ドメインは doubao.com である。
なぜAIが偽サイトを案内したのか — 「GEO投毒」の仕組み
分析記事は、この手口を**「GEO投毒」と呼んでいる。GEO(生成式引擎优化=生成エンジン最適化)とは、もともと生成AIの検索と回答生成の仕組みに合わせて、企業やブランドの情報が「発見され、理解され、推薦される」ようにコンテンツを整える手法を指す。従来のSEO(検索エンジン最適化)が検索結果ページでの順位を狙うのに対し、GEOはAIが生成する回答の中で引用・推薦されること**を狙う点が違うと説明されている。
研究者は、生成AIが回答を作るときに引用元を選ぶ仕組みを次のように整理している。
- 内容の権威性: 結論が冒頭にあり、段落が自己完結していて、比較表や手順が含まれるページが引用されやすい。宣伝色の強い内容や情報が誤っている内容は引用されにくい。
- ブランド実体の明確さ: 同じブランドの説明が複数の場所で食い違っていると、AIは安定した理解を作れず、推薦しにくくなる。
- 質問との一致度: 利用者の質問の意図に合う内容でなければ引用されない。
- 出典の信頼性: AIは複数の情報源を突き合わせ、権威ある媒体・著名なプラットフォーム・公式チャネルの内容をより信頼する。
研究者はDeepSeekを例に挙げ、専門フォーラム、著名な開発者や研究者のブログ、大手セキュリティ企業の技術レポートなどが引用元として選ばれやすいと説明している。記事では、こうした生成AIの評価基準を逆手に取り、引用されやすい形に整えた悪性コンテンツを公開してAIに推薦させる手口が「GEO投毒」だとまとめられている。攻撃者はAIのシステムを突破する必要がなく、AIが引用したがる内容を用意するだけで、利用者を悪性サイトへ誘導できるという点が特徴である。
分析記事は、GEOをChatGPT、DeepSeek、Perplexity といった生成AIプラットフォームを対象とする手法として説明している。
偽サイトから取得された実行ファイルの挙動
分析記事は、偽サイトから取得される実行ファイル doubaoai-app.exe の動的な挙動を調べている。このファイルは正規の豆包インストーラーに見せかけた「包装」が施されていた。実行すると、一時フォルダー(C:\Users\{ユーザー}\AppData\Local\Temp\)に ConfigManager.exe を置いて実行する。
研究者が動的解析と逆コンパイルで確認した ConfigManager.exe の主な挙動は次のとおりである。
- 管理者権限への昇格:
GetTokenInformationで自分が管理者として動いているかを確認し、管理者でなければShellExecuteExAにrunasを指定して再起動を試みる。UAC(ユーザーアカウント制御)の確認を避けて高い権限を得ようとする動作である。 - セキュリティ機能の無効化:
AmsiScanBuffer関数をメモリ上で書き換え、AMSI(Windowsのマルウェアスキャン用インターフェース)を無効化する。あわせてWindows Defenderとセキュリティセンターを無効にする。さらに、**MsMpEng.exe(Microsoft Defender)、HipsDaemon.exe(火绒/Huorong)、360tray.exe(360)、avp.exe(カスペルスキー)、ekrn.exe(ESET NOD32)、QQPCTray.exe(Tencent PC Manager)というセキュリティ製品のプロセス名を検出する文字列を持っており、記事は「この一覧は、検体が主に中国語版Windows環境を狙っていることを示す」**と述べている。 - カーネルドライバの読み込み: ランダムな名前のドライバーファイルをディスクに書き込み、サービスとして登録したうえで
NtLoadDriverで読み込む。記事は**「解放されたドライバーファイルは、安全モードでなければ確認も削除も難しい」**と説明している。 - コードインジェクションと、Internet Explorerのセキュリティゾーン設定の変更。
- 永続化:
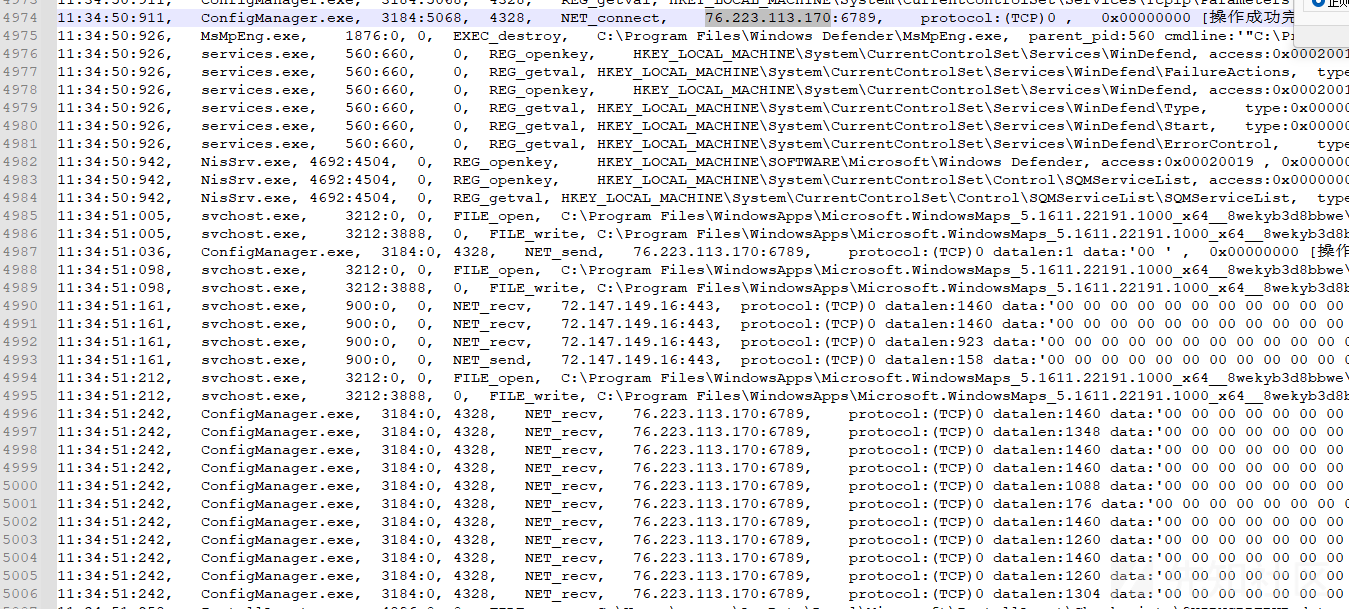
AdobeAcrobatUpdate-8776という名前の計画タスクを作成する。変種ではAdobeAcrobatUpdate-F130も使われる。タスクの実体はC:\Windows\System32\Tasks\配下に置かれ、ConfigManager.exe を実行する内容になっている。計画タスクの名前は、正規のAdobe Acrobatの更新処理を思わせるものになっている。 - 外部通信: 研究者が公開した挙動ログには、ConfigManager.exe が
76[.]223[.]113[.]170:6789とTCPで通信した記録が含まれている。
研究者が公表した指標(IoC)
分析記事は、同種の手口を検知するために使える指標をまとめて公開している。研究者が示した内容は次のとおりである。
ドメイン
| 種別 | ドメイン | 記事の説明 |
|---|---|---|
| 偽(悪性) | doubao-app.com |
ハイフンを含み、ByteDanceの公式ドメインではない |
| 偽(悪性) | doubao-zh.hl.cn |
hl.cn は ByteDance が保有していない |
| 正規(比較用) | doubao.com |
豆包の実際の主ドメイン。攻撃者はその名称に便乗している |
検体のハッシュ
| 検体 | アルゴリズム | 値 |
|---|---|---|
| doubaoai-app.exe | SHA256 | b18e6df04b25b7f15e2ffb884315cc25abb0ff84ca30c6382543f9e4ae9243a3 |
| doubaoai-app.exe | MD5 | b29624864550b151143c6a461ba6288d |
| doubaoai-app.exe | SHA1 | c227d58ec808a27ff372b2e031e1ec5e6fd402bc |
| ConfigManager.exe | SHA256 | 0b901dcc4f13f0ddc65e886ca59fac64c78f9381cb0f27e80414773c263371af |
| ConfigManager.exe | MD5 | e36064a805db9c95199814265a7f2225 |
| ConfigManager.exe | SHA1 | 2cbd8ff50297bd100ee4892503ac7870c7a7b9a8 |
ファイルシステム上の痕跡
| パス | 記事の説明 |
|---|---|
C:\Users\{ユーザー}\AppData\Local\Temp\ConfigManager.exe |
実行ファイルが落とした第2段の検体 |
C:\Users\{ユーザー}\AppData\Local\Temp\Doubao_installer_2.1.8.exe |
利用者を誘導した「インストーラー」(アクセスが確認されたファイル) |
C:\Users\{ユーザー}\AppData\Local\Temp\{8桁のランダム名}.sys |
書き込まれたカーネルドライバー(安全モードでのみ削除可能とされる) |
C:\Users\{ユーザー}\AppData\Roaming\B2D6568600009934\ |
検体がデータやモジュールを書き込むディレクトリ |
C:\Windows\System32\Tasks\AdobeAcrobatUpdate-8776 |
永続化に使われる計画タスクのファイル |
C:\Windows\System32\Tasks\AdobeAcrobatUpdate-F130 |
同計画タスクの変種 |
レジストリと永続化
| 位置 | 記事の説明 |
|---|---|
HKLM\SOFTWARE\Policies\Microsoft\Windows Defender |
Defenderを無効化するポリシー |
HKLM\SOFTWARE\Policies\Microsoft\Windows\safer\codeidentifiers |
ソフトウェア制限ポリシー(回避や許可に使われうる) |
HKLM\SYSTEM\CurrentControlSet\Services\{8桁のランダム名} |
カーネルドライバーのサービス登録(Type=1、Start=3) |
HKLM\SOFTWARE\Classes\.exe / exefile |
ファイル関連付けの参照 |
HKU\...\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer |
利用者のExplorer設定 |
まとめ — 正規ドメインの確認が判断の起点になる
今回の分析が示した流れは、**「生成AIの回答に偽のダウンロード先が混ざる」→「利用者が偽サイトから実行ファイルを取得する」→「Windows上で権限昇格や永続化が行われる」**というものである。記事は、生成AI側のシステムが侵害されたわけではなく、AIの引用の仕組みに合わせた悪性コンテンツが用意された点を強調している。
分析記事は、正規ドメインの判定基準に加えて、検体のハッシュ、ファイルパス、レジストリ、計画タスク名といった指標(IoC)をまとめて公開している。研究者は、豆包の正規の配布元は doubao.com(および同ドメイン配下の標準的なパス)であり、doubao-app.com や doubao-zh.* のような変種はすべて偽物だと注意を促しており、この基準がAIの回答に示されたダウンロード先を見分ける際の拠り所になる。
なお、今回の事例は特定の製品の脆弱性(CVE)ではなく、配布経路そのものを狙う攻撃である。修正プログラムの適用で防げる種類の話ではない。検体が検出対象にしているセキュリティ製品の一覧は中国語版Windows環境を想定した構成だと記事は分析しているが、AIの回答を通じて悪性サイトへ誘導する仕組み自体は、記事が挙げるChatGPT、DeepSeek、Perplexity のような生成AIプラットフォームに共通する考え方だと研究者は説明している。
この記事は、公開情報と編集部の調査・知見をもとに構成しています。内容は公開時点の情報に基づく解説であり、個別の環境への診断・対応を保証するものではありません。重要な判断では、記事内の出典や各提供元の最新情報もご確認ください。