規制・コンプライアンス / COMPLIANCE / PRIVACY SUPERVISION
個人情報保護委員会が令和8年度第1四半期の監視・監督状況を公表 — 漏えい等報告は6,101件、民間98件への指導は不正アクセス起因が中心
個人情報保護委員会は2026年9月2日の第367回会合で、令和8年度第1四半期(2026年4〜6月)の監視・監督状況を公表した。個人情報の漏えい等報告の処理件数は6,101件で、令和7年度第4四半期の4,602件から32.6%増えた。民間事業者98件への指導で最も多かったのは「外部からの不正アクセス等の防止の不備」21件で、VPN機器の脆弱性を放置していたケースなどが原因として挙げられている。漏えい等報告の提出が遅れた事案への指導も45件あった。
要点
- 個人情報保護委員会は2026年9月2日、第367回会合を開き、令和8年度第1四半期(2026年4月から6月まで)における監視・監督権限の行使状況と漏えい等報告の処理状況を公表した。
- 個人情報に係る漏えい等報告の処理件数は6,101件。令和7年度第4四半期(2026年1月から3月まで)の4,602件から1,499件増え、増加率は32.6%だった。前年同期にあたる令和7年度第1四半期の5,652件と比べても449件増えている。
- 委員会が行った指導・助言は計141件(民間事業者98件、行政機関等43件)。民間事業者への指導で最も多かったのは**「外部からの不正アクセス等の防止の不備」21件**で、VPN機器の脆弱性が公表済みだったのに放置されていたケースなどが背景にある。
- 漏えい等報告の提出が遅れた事案への指導は45件。委員会は報告の期限を示しており、速やかな報告を求めている。
漏えい等報告の処理件数は6,101件、前四半期から3割超の増加
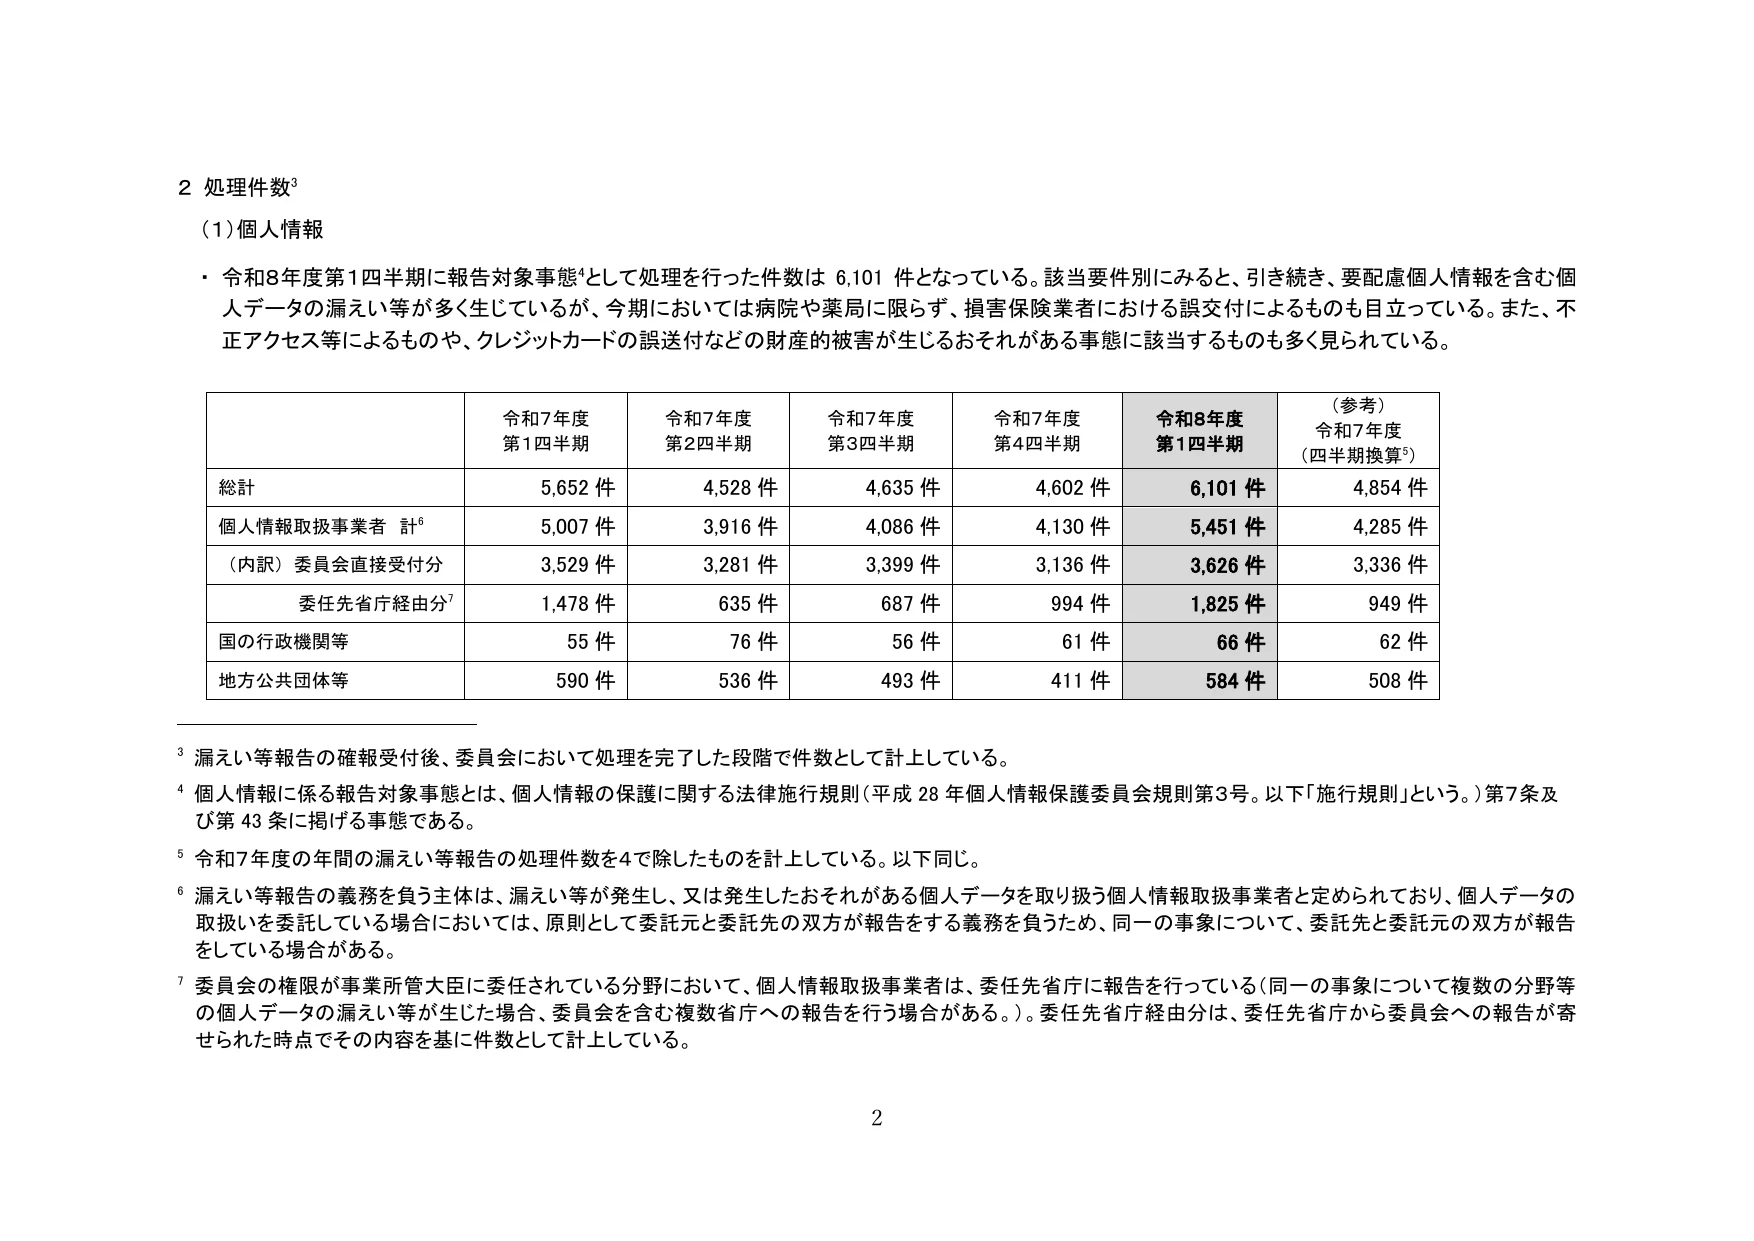
委員会が公表した資料3-2によると、令和8年度第1四半期に報告対象事態として処理した件数は個人情報が6,101件、**特定個人情報は全体で113件(うち報告対象事態は22件)**だった。
個人情報の内訳は、個人情報取扱事業者が5,451件、国の行政機関等が66件、地方公共団体等が584件である。
四半期ごとの推移と比べると、増加がはっきりしている。令和7年度は第1四半期が5,652件、第2四半期が4,528件、第3四半期が4,635件、第4四半期が4,602件で、四半期換算した令和7年度の平均は4,854件だった。これに対し令和8年度第1四半期は6,101件で、前四半期からは1,499件(32.6%)増、前年同期からは449件(7.9%)増、令和7年度の四半期平均を1,247件(25.7%)上回る水準となった。委員会は脚注で、計数は公表時点のもので「個人情報保護委員会年次報告」などの段階で改訂される可能性があるとしている。
報告対象事態の該当要件別では、個人情報取扱事業者からの報告のうち要配慮個人情報を含むものが3,196件(58.6%)で最も多く、次いで不正の目的によるものが1,450件(26.6%)、財産的被害が生じるおそれがあったものが1,093件(20.1%)、**1,000人を超えるものが246件(4.5%)**だった(複数の要件に該当する事案があるため合計は100%を超える)。
委員会は傾向として、要配慮個人情報を含む個人データの漏えい等が引き続き多いことに触れ、今期は病院や薬局に限らず損害保険業者における誤交付によるものが目立ったとしている。あわせて、不正アクセス等によるものやクレジットカードの誤送付など、財産的被害が生じるおそれがある事態に該当するものも多く見られたとしている。
民間98件への指導、最多は「外部からの不正アクセス等の防止の不備」
資料3-1によると、委員会が令和8年度第1四半期に行った指導・助言は、個人情報保護法第147条または第157条に基づくものが計141件だった。内訳は民間事業者が98件、行政機関等が43件である。委員会が自ら公表した事案(公表事案)は今期はなかった。
民間事業者への指導の中心は、不正アクセスを原因とする漏えい等事案に対する安全管理措置の不備だった。指導等の内容別では、次の順に多い。
- 外部からの不正アクセス等の防止の不備: 21件
- アクセス者の識別と認証の不備: 14件
- 委託先に対する監督の不備: 12件
- 情報システムの使用に伴う漏えい等の防止の不備: 3件
不正アクセスの種類としては、ブルートフォース攻撃(パスワードを総当たりで試す攻撃)やウェブサイトへのSQLインジェクション攻撃が確認されたほか、ランサムウェア攻撃が15件あった。
原因として示された3つのパターン
委員会は、不正アクセスによる漏えい等の原因として、安全管理措置に不備があったケースが多くみられているとして、次の3点を挙げている。
- VPN機器やECサイトを構築するためのアプリケーション等の脆弱性が公開され、対応方法がリリースされていたにもかかわらず、事業者が放置していたこと
- ID・パスワードが容易に推測されやすいものとされていたこと
- 設定ミスによりデータベースへの適切なアクセス制御を行っていなかったこと
資料には事案の類型も具体的に整理されている。VPNの脆弱性に関しては、VPN経由の不正アクセスでサーバがランサムウェアに感染し、従業者や顧客の個人データが暗号化された事案や、医療法人で電子カルテシステムを運用するサーバが同様の被害を受けた事案などが並ぶ。ECサイトの脆弱性に関しては、クラウド上の通販システムにSQLインジェクション攻撃を受け、加盟店の顧客に関する個人データが漏えいしたおそれがある事案が挙げられ、委託元が委託先と契約を締結していなかったケースでは委託先の監督が不十分と認定されている。
不正アクセスを原因とする事案のほかには、個人情報の取得が適正ではなかった(個人情報保護法第20条第1項違反)事案や、複数の漏えい等事態について漏えい等報告を行っていなかった事案もみられた。
報告の遅延45件への指導と、委員会が求めている連絡
委員会は、漏えい等報告の提出の遅延に関して45件の指導を行った。委員会が示した資料では、この45件はVPNやECサイトの脆弱性を使った事案など個別の類型とは別に記載されており、報告の遅れそのものが指導の対象になっている。
委員会は漏えい等報告への対応方針として、不正アクセス事案の場合には、原因や被害範囲の調査方法について一般的な説明や情報提供、アドバイスを行うとともに、個人情報取扱事業者に対して警察やIPA(独立行政法人情報処理推進機構)への連絡を促しているとしている。
委員会は、漏えい等報告の必要な要件や報告の期限、漏えい時の対応について事業者向けの案内ページを公開しており、自社の安全管理措置や報告手順を点検する際の一次情報として参照できる。今回の資料は2026年4月から6月までに処理した事案を対象にしており、計数は今後の年次報告などで改訂される可能性がある点には留意が必要だ。
出典
- 個人情報保護委員会「第367回 個人情報保護委員会」(2026年9月2日開催、資料3-1・3-2を掲載): https://www.ppc.go.jp/aboutus/minutes/2026/20260902/
- 個人情報保護委員会「令和8年度第1四半期における監視・監督権限の行使状況の概要」(第367回会合 資料3-1): https://www.ppc.go.jp/files/pdf/260902_shiryou-3-1.pdf
- 個人情報保護委員会「令和8年度第1四半期における漏えい等報告の処理状況」(第367回会合 資料3-2): https://www.ppc.go.jp/files/pdf/260902_shiryou-3-2.pdf
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」: https://www.ppc.go.jp/personalinfo/legal/leakAction/
この記事は、公開情報と編集部の調査・知見をもとに構成しています。内容は公開時点の情報に基づく解説であり、個別の環境への診断・対応を保証するものではありません。重要な判断では、記事内の出典や各提供元の最新情報もご確認ください。