脅威動向 / THREATS / MALVERTISING / CLICKFIX
HBO Maxの公式Reddit広告アカウントが乗っ取られ偽広告108件 — Hudson RockらがClickFix配布基盤「PasteSwitch」を報告
HBO Maxの公式Redditアカウントが第三者に乗っ取られ、2026年9月の48時間で108件の偽広告が配信された。広告は存在しない「macOS版HBO Max」などへ誘導し、利用者自身にターミナルのコマンドを実行させる「ClickFix」でmacOSとWindowsの両方にマルウェアを感染させていた。Hudson RockとADAMnetworksはこれを「PasteSwitch」と名付けた配布基盤の一部と報告している。
要点
- HBO Maxの公式Redditアカウントが第三者に乗っ取られ、2026年9月の48時間で108件の偽広告が配信された。 セキュリティ企業Hudson Rockは2026年9月14日、ADAMnetworksのKirk氏との共同分析としてこの事案を公表した。
- 偽広告は**存在しない「macOS版HBO Max」**やAIコーディングツール、ディスク整理アプリを装い、偽サイトへ誘導していた。偽サイトのダウンロードボタンは通常のファイル転送を始めず、**利用者自身にターミナルのコマンドをコピーして実行させる「ClickFix」**という手口の画面を表示する。
- Hudson Rockは、この事案が**macOSとWindowsの両方に対応した配布基盤「PasteSwitch」**の一部だと報告している。macOSではMacSyncやAMOS、偽の暗号資産ウォレットアプリ、WindowsではAmatera Stealerが配布されていた。
- Hudson Rockは検知の手がかりとして、コピーしたコマンドを実行したプロセスの親子関係、TLSのSNI(接続先のホスト名)と証明書の不一致、暗号資産スマートコントラクトの更新監視を挙げている。
何が起きたのか
Hudson Rockは2026年9月14日、HBO Maxの公式と確認済みのRedditアカウント(u/hbomax)が乗っ取られ、偽広告の配信に使われた事案の分析を公開した。分析はHudson RockとADAMnetworksのKirk氏が共同で行い、Whack.shのTuxxin氏とThe Matrix ProjectのEmiliano氏が協力したという。
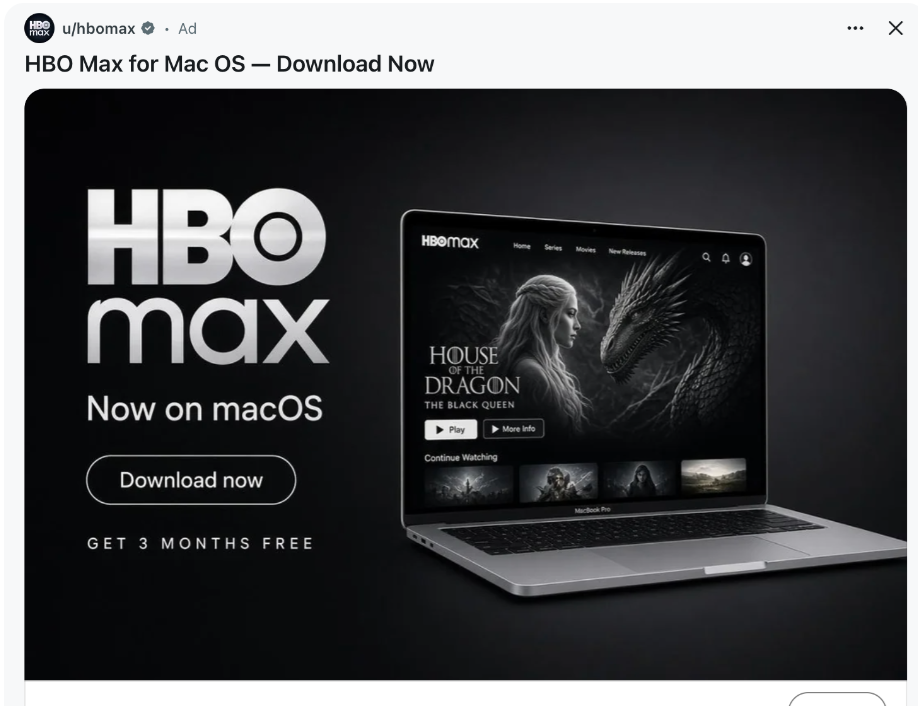
この事案は、Redditのr/cybersecurityで利用者のAlex Cutts氏が最初に気づいた。同氏は、HBO Maxの確認済みアカウントが投稿した公式のReddit広告を見つけた。広告は「macOS向けのネイティブアプリ」を宣伝していたが、Hudson Rockによれば、HBO Maxはそのような単体アプリを提供していない。
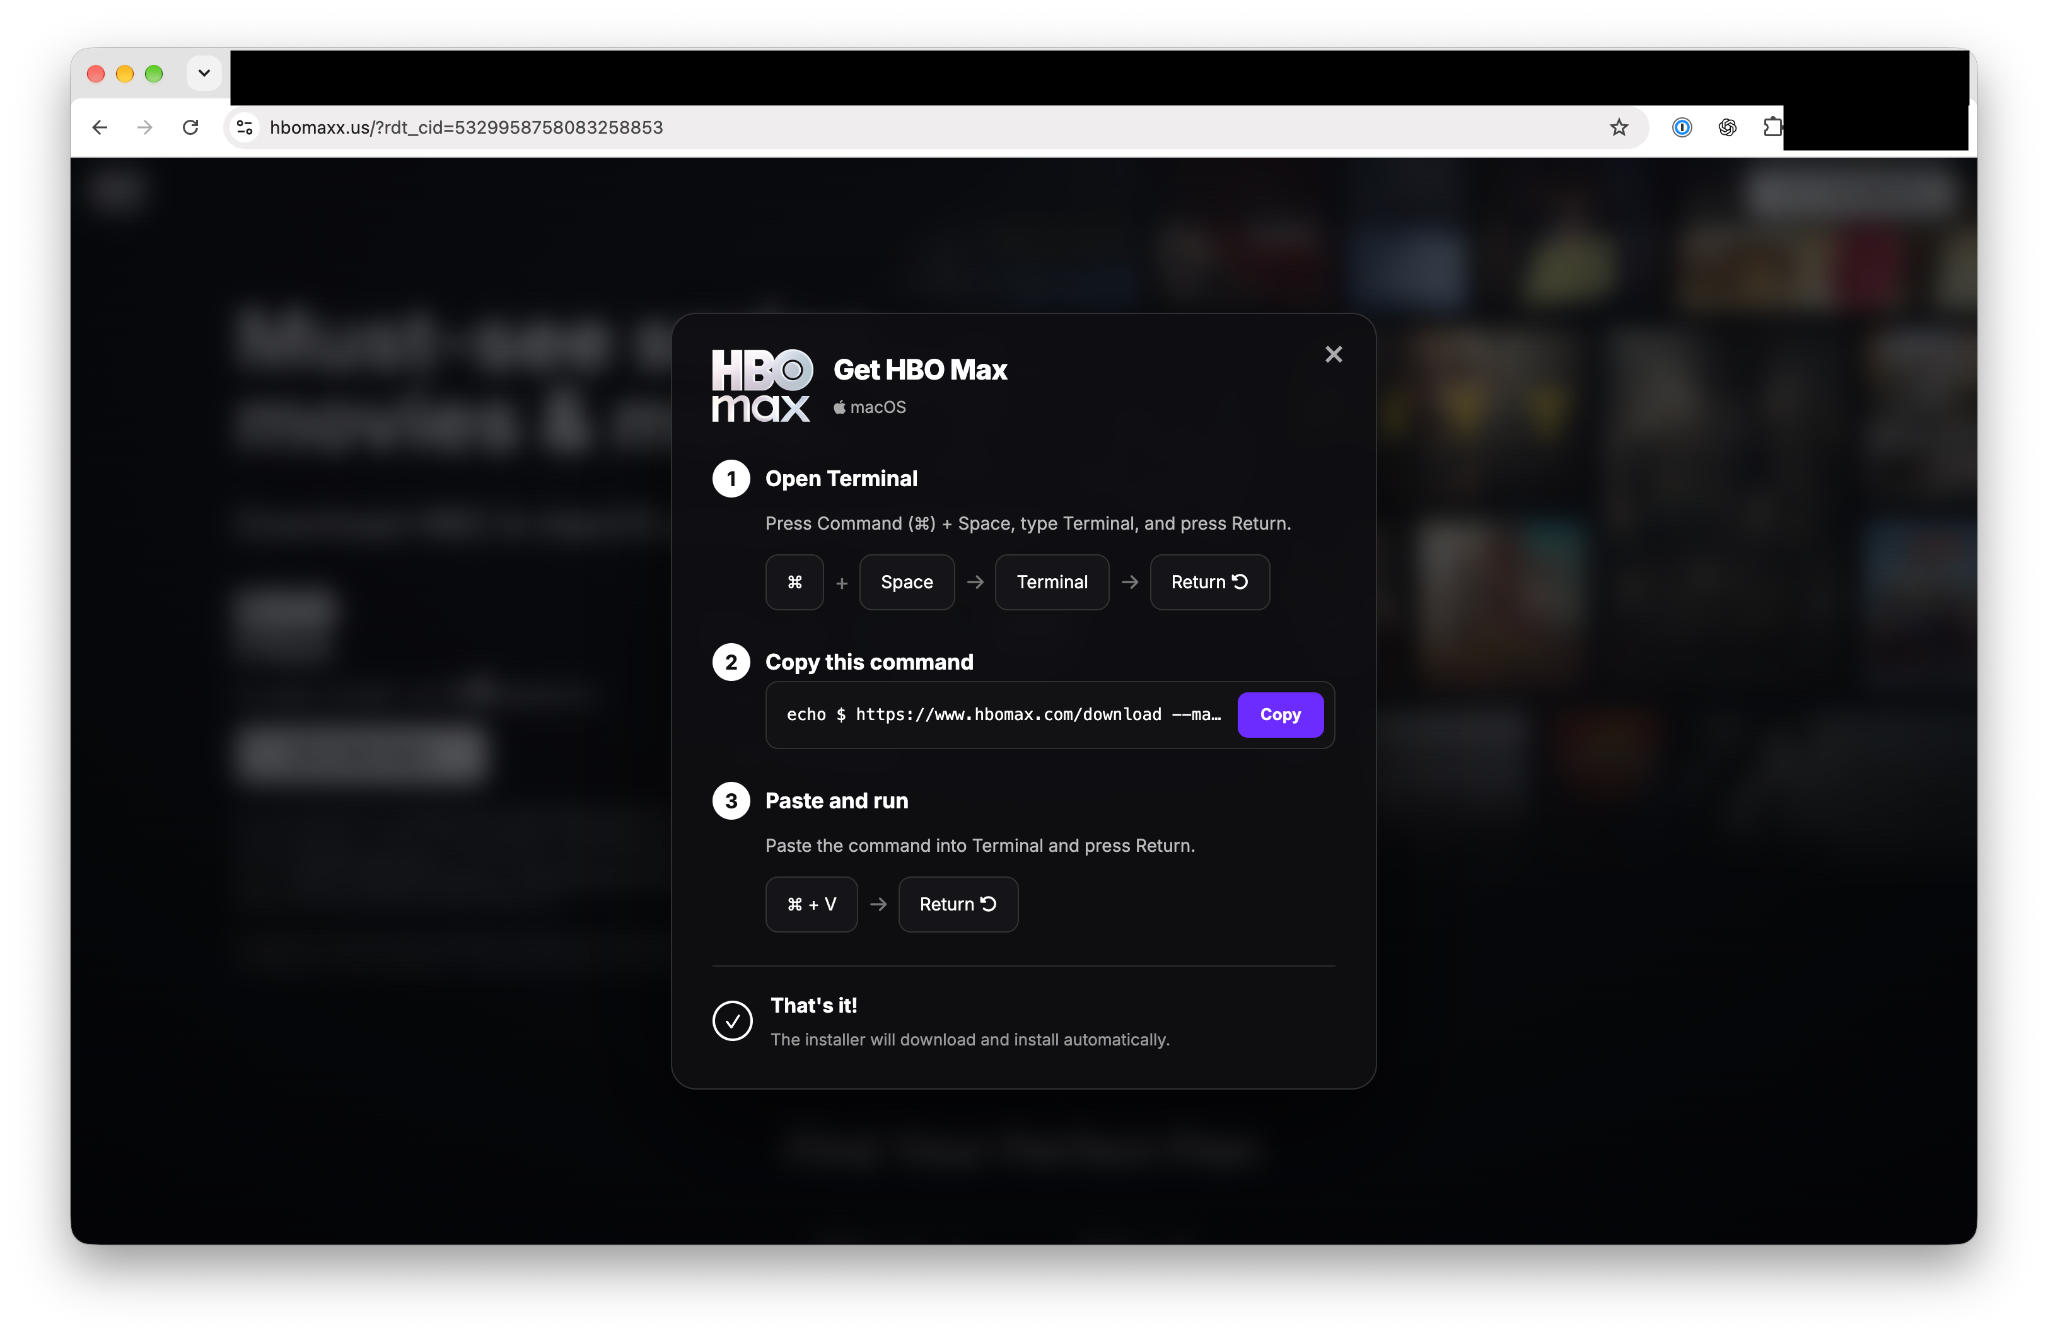
広告をたどると、HBO Maxの公式ブランドをそのまま模した偽サイト(hbomaxx[.]us)が表示された。偽サイトのダウンロードボタンを押しても通常のファイル転送は始まらず、ターミナルにコマンドを貼り付けて実行するよう促す画面が表示された。これがClickFixと呼ばれる手口で、利用者自身の操作でコードを実行させるため、ブラウザー側のダウンロード保護をすり抜けてしまう。
48時間で108件の偽広告
Hudson Rockは、乗っ取られたアカウントの投稿履歴をOSINTツールで調べ、48時間のあいだに108件の広告が配信されていたことを確認した。攻撃者たちは、確認済みアカウントという信用を最大限に使い、偽サイトが使えなくなると次のドメインへ素早く切り替えていた。
Hudson Rockが示した広告の内訳は次のとおりだ。
| 誘導先ドメイン | 広告数 | 装った内容 |
|---|---|---|
| hbomaxx[.]app | 40件 | 動画配信・エンターテインメント |
| codex-craft[.]com | 36件 | AIツール・開発者向け |
| apple.clean-disk-guide[.]com | 15件 | macOSのシステムユーティリティ |
| code-desktop[.]com | 11件 | AIツール・開発者向け |
| hbomax-macos[.]com | 6件 | 動画配信・エンターテインメント |
HBO Maxをかたる広告はこのうちの一部で、残りは開発者やパワーユーザーが関心を持ちやすいAIツールやディスク整理アプリを装っていた。Hudson Rockは、同じ配布基盤が複数のソフトウェアブランドを使い回していたと説明している。
PasteSwitchとは何か
Hudson Rockは、この事案が単独の攻撃ではなく、複数のプラットフォームとマルウェアを切り替える大規模な配布基盤の入口だったと結論づけ、この基盤を「PasteSwitch」と名付けた。
PasteSwitchの中心にあるのは、利用者が攻撃者の用意したコマンドを貼り付けて実行するという共通の流れだ。基盤はアクセスしてきた利用者の環境を確認し、macOSかWindowsか、どのキャンペーンか、どのマルウェアを配布するか、どの収益化の経路を使うかを動的に切り替える。
Hudson Rockによれば、回収されたページやペイロードには、誘導、利用者の選別、配布の準備、通信の記録、ペイロード配布、指令サーバー、外部への持ち出しという役割ごとに別々のサービスが用意されていた。個々のドメインが使えなくなっても、この役割分担とコードの作りは同じまま維持されていたという。
macOSでは何が起きていたか
PasteSwitchがmacOSの利用者だと判断すると、**curlでスクリプトを取得してzshで実行させる(curl | zsh)**経路が使われた。Hudson Rockが確認したのは次の3種類だ。
- MacSync:取引を示すトークン(/dynamic?txd=)と分割アップロードを使い、ブラウザーに保存された認証情報、Gecko系ブラウザーのプロファイル、Telegramのデータ、Apple Notes、macOSのパスワードを、/tmp/osalogging.zip を経由して外部へ持ち出していた。Hudson Rockは、同じ実行パターンがZscaler、Microsoft、RST Cloudが以前に報告したキャンペーンにも現れていたと指摘している。
- AMOS(macOS向けスティーラー)のヘルパー:xattr -c と chmod +x でネイティブのヘルパーを実行し、.com.apple.accountsd の下に常駐させていた。ヘルパーは /api/join/ や /api/tasks/
のような宛先に接続して、追加の指示を受け取る仕組みになっていたという。Hudson Rockは、似た常駐の設計がField Effectによっても報告されているとしている。 - 偽の暗号資産ウォレットアプリ:loop-lumen[.]com/zxc/ などの経路から、Swiftで作られた偽のLedger、Trezor Suite、Exodusのアプリが配布されていた。これらは12語または24語のリカバリーフレーズ(BIP39)を直接盗み取ることを目的としていた。
さらに、filequanticore[.]com のようなドメインでは、表向きはDMGファイルの広告ページを見せながら、裏側のJavaScriptがテキストファイルから悪意あるコマンドを読み込んでクリップボードに入れる手口も確認された。Hudson Rockは、単純なスキャンでは検知しにくい構造だと説明している。加えて、Homebrewを装ったClickFixのキャンペーン(lostsh氏が報告)でも、同じコマンドの作りと通信先が使われていたという。
Windowsでは何が起きていたか
Windowsの利用者だと判定されると、mshtaとPowerShellを使う別の経路に切り替わった。Hudson Rockは、この経路を「InstallFix」と呼んでいる。
- mshta経由のInstallFix:MP3ファイルとHTA(HTMLアプリケーション)を組み合わせたファイルをダウンロードさせ、実行するとスケジュールタスクを作成、32ビット版PowerShellを起動、AMSI(マルウェア対策スキャン用のインターフェース)を無効化していた。さらに、コンピューター名とユーザー名から計算した被害者ごとのサブドメインを生成していた。
- メモリへの直接読み込み:次の段階では、演算の難読化(arithmetic fog)や不透明述語、シェルコードを使い、Amatera Stealerの実行ファイルをディスクに書き込まずにメモリ上へ注入していた。
- TLSのSNI偽装:実行されたAmateraは、実際には攻撃者のIPアドレス77.91.65.13の443番ポートへ接続しながら、TLSのSNIとHTTPのホスト名としては facebook.com を提示していた。WindowsのTLS実装(Schannel)の「SCH_CRED_MANUAL_CRED_VALIDATION」を設定して証明書チェーンの確認を回避するため、ネットワークの記録にはFacebookへの接続として残る。Hudson Rockは、SNIに基づくフィルタリングを完全に回避できると説明している。
暗号資産スマートコントラクトを指令サーバーに使う手口
PasteSwitchには、クリップボードの内容を書き換えるクリッパーの経路もあった。Hudson Rockは、AnimateClipperとZigClipperという2種類を確認している。
これらは、Binance Smart Chain上のスマートコントラクトを指令サーバーの置き場所として使う点が特徴だ。マルウェアは特定のコントラクトに対して getData() や balanceOf(address) を呼び出し、その時点で有効な指令サーバーのドメイン(lb.propertyfind[.]cc など)を取得する。Hudson Rockによれば、同じ攻撃者の管理アドレスによって2026年3月から7月のあいだに36回、メインネット上のコントラクトの内容が書き換えられていた。ドメインがブロックされても、ブロックチェーン上の記録を書き換えるだけで新しい指令サーバーへ切り替えられるため、対策が追いつきにくい構造だという。
確認されたコントラクトのアドレスは、AnimateClipperが 0x6936edc505501EBB2F202C985a021a06f1c10C9E、ZigClipperが 0x7CC3cFC1Ac007B8c6566fD2C7419b15a75473468、管理側が 0x3a35b409af86e79e8945d6a7ffb1dc59b8dbdf46 とされている。
Redditの対応
Hudson Rockによれば、コミュニティーからの報告と偽広告の増加を受けて、Redditの管理者が該当する広告の配信を停止し、セキュリティ・安全担当チームとともに調査を始めた。乗っ取られた確認済みアカウントを保護するための対応も行われたという。
Hudson Rockが挙げた検知の手がかり
Hudson Rockは、誘導に使われるブランド名やドメインは次々に変わる一方で、基盤側の作りは変わらないため、そこが継続的な検知の手がかりになるとしている。同社が挙げたのは次の4点だ。
- プロセスの親子関係:コピーしたコマンドがどのプロセスから実行されたかを見ると、ClickFixによる実行を捉えやすい。
- 経路ごとのトークンとAPIキー:攻撃者が使い回している経路の識別子やAPIキーは、次々に変わるmacOSの配布先ホスト同士を結びつける手がかりになる。
- 接続先・SNI・証明書・DNSの突き合わせ:接続先のホスト名と証明書の内容が食い違う状態を捉えることで、偽装された通信を検知できる。
- スマートコントラクトの更新監視:クリッパーが参照するコントラクトの書き換えを監視すると、新しい指令サーバーのドメインが公開された時点で把握できる。
Hudson Rockは、この調査で確認した指令サーバーの情報を同社のC2監視に追加したとしている。あわせて、悪用が確認されたドメインの一部として、hbomaxx[.]us、hbomaxx[.]app、hbomax-macos[.]com、codex-craft[.]com、code-desktop[.]com、filequanticore[.]com、loop-lumen[.]com などを挙げている。
読者が押さえておきたい点
今回の事案は、公式アカウントや広告枠という「信用できる場所」が攻撃の入口になり得ることを示している。HBO Maxはアカウントを乗っ取られた被害者であり、偽サイトや偽アプリを同社が配布していたわけではない。
Hudson Rockは、ClickFixについて、利用者自身の操作でコードを実行させることで、ブラウザーや一般的なセキュリティ対策の保護をすり抜ける手口だと説明している。同社は、こうしたコマンド実行の痕跡をプロセスの親子関係から確認することを検知の手がかりとして挙げている。あわせて、偽ドメインの一覧との照合や、接続先と証明書の内容の突き合わせも検知の手がかりとして示している。
出典
- Hudson Rock「HBO Max ads on a compromised Reddit account exposed a massive PasteSwitch ClickFix operation」(2026年9月14日)
この記事は、公開情報と編集部の調査・知見をもとに構成しています。内容は公開時点の情報に基づく解説であり、個別の環境への診断・対応を保証するものではありません。重要な判断では、記事内の出典や各提供元の最新情報もご確認ください。